
De los respaldos al perímetro: las amenazas que exigen atención esta semana. RADAR CTI | Boletín semanal de ciberseguridad | 05 al 12 de octubre de 2026 Imagina que tu organización cuenta con una estrategia de respaldos, controles de acceso remoto y herramientas para monitorear su infraestructura. Todo parece estar bajo control. Pero ¿qué sucede cuando los propios sistemas que deberían proteger la operación se convierten en objetivos de los atacantes?
Esta semana, las amenazas identificadas por nuestros especialistas de Grupo Smartekh muestran un patrón que merece atención: los ciberdelincuentes están aprovechando vulnerabilidades en plataformas de respaldo, dispositivos perimetrales, herramientas de desarrollo y sistemas de administración empresarial.
No se trata únicamente de fallas técnicas. Se trata de componentes que concentran accesos privilegiados, información sensible y capacidades esenciales para la continuidad del negocio.
En esta edición de RADAR CTI analizamos las vulnerabilidades críticas, los acontecimientos de ciberseguridad y las decisiones que deberían priorizar los equipos de TI y seguridad.
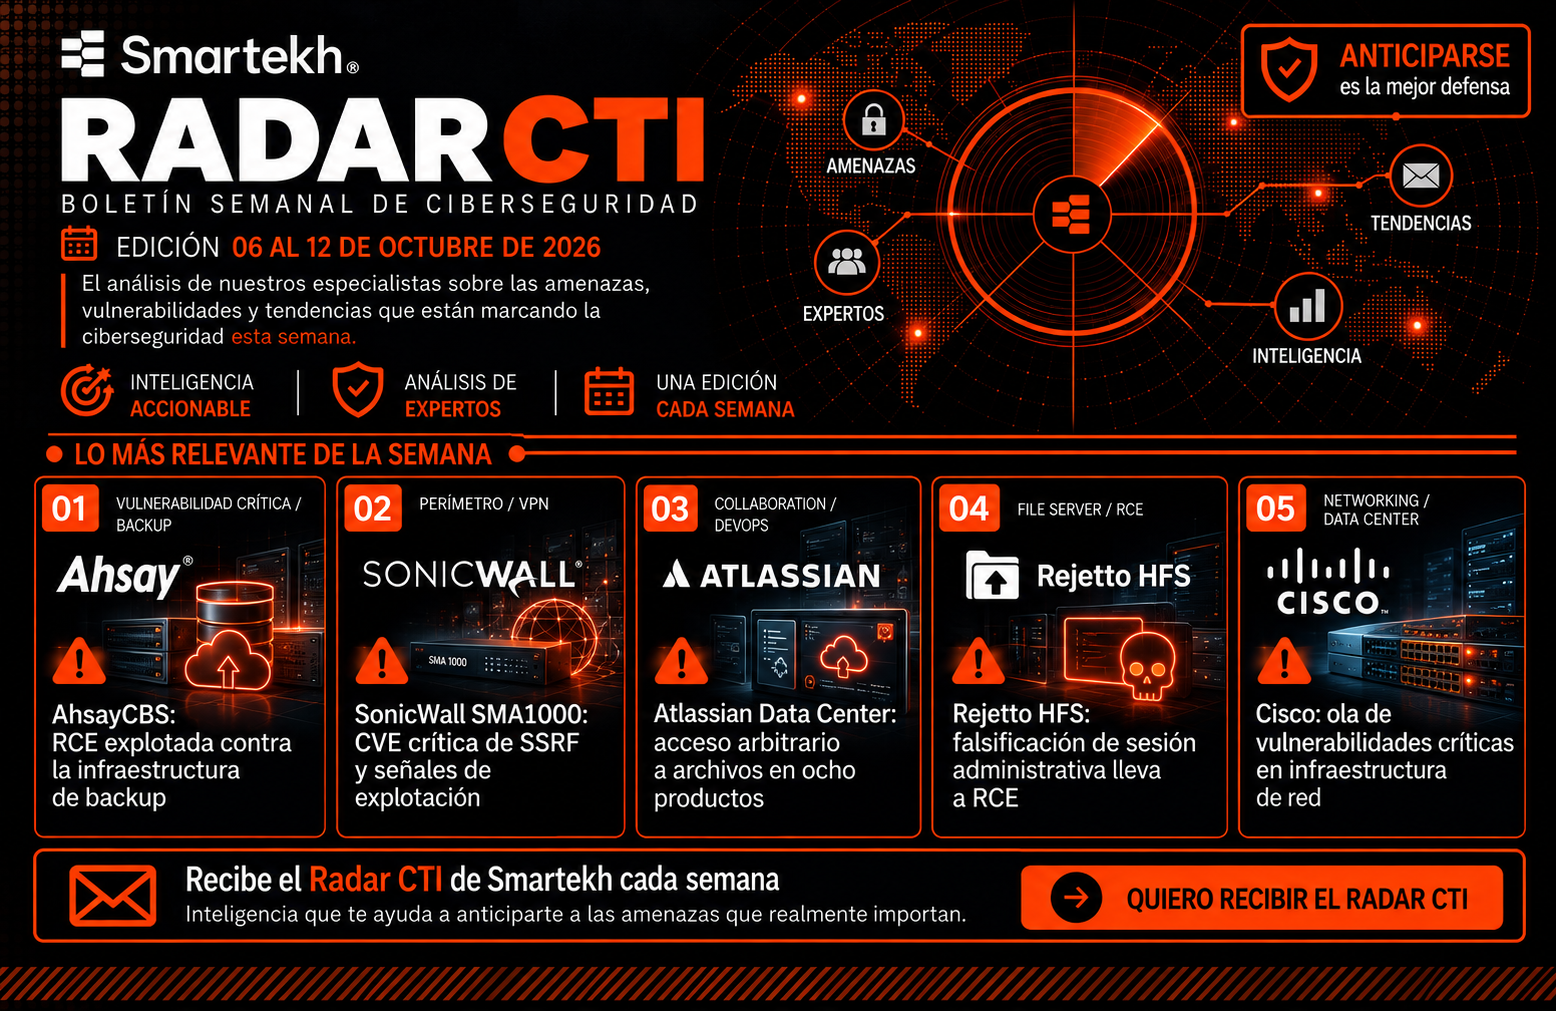
¿Cuáles son las vulnerabilidades críticas más relevantes de octubre de 2026?
Durante el periodo del 5 al 12 de octubre destacan cinco escenarios de riesgo:
| Tecnología | Vulnerabilidad o amenaza | Riesgo principal |
|---|---|---|
| AhsayCBS | CVE-2026-105133 y CVE-2026-105134 | Ejecución remota de código y compromiso de respaldos |
| SonicWall SMA1000 | CVE-2026-102255, CVSS 10.0 | SSRF preautenticada y señales de explotación |
| Atlassian Data Center | CVE-2026-21589, CVSS 9.3 | Acceso arbitrario a archivos |
| Rejetto HFS | CVE-2026-61500 | Falsificación de sesiones administrativas y RCE |
| Cisco | Múltiples vulnerabilidades críticas | Compromiso potencial de infraestructura de red y administración |
La prioridad no depende exclusivamente de la calificación CVSS. También es necesario considerar la explotación activa, la exposición a Internet, los privilegios involucrados y el impacto potencial sobre el negocio.
1. AhsayCBS: cuando la infraestructura de respaldos se convierte en objetivo
Los sistemas de respaldo son una de las últimas líneas de defensa frente a un incidente de ransomware. Sin embargo, también pueden convertirse en puntos de entrada para los atacantes.
Huntress identificó explotación encadenada de las vulnerabilidades CVE-2026-105133 y CVE-2026-105134 en AhsayCBS.
Esta actividad permitió ejecutar código sin autenticación y desplegar webshells JSP, además del software de minería XMRig.
Al 8 de octubre se habían identificado cinco organizaciones afectadas.
¿Por qué representa un riesgo para las empresas?
AhsayCBS centraliza funciones de administración de respaldos y puede estar conectado a múltiples clientes cuando es operado por proveedores de servicios administrados.
Un compromiso podría afectar la disponibilidad de los mecanismos de recuperación y comprometer información o sistemas asociados.
Acciones recomendadas:
- Identificar instalaciones de AhsayCBS expuestas a Internet.
- Confirmar las versiones utilizadas y aplicar las actualizaciones correspondientes.
- Investigar ejecuciones sospechosas de
cbssvcX64.exe,curlycertutil. - Buscar webshells JSP, XMRig y otros indicadores publicados.
La pregunta para tu organización: ¿Tus sistemas de respaldo reciben el mismo nivel de monitoreo que tus sistemas productivos?
2. SonicWall SMA1000: una vulnerabilidad crítica en el acceso remoto
El acceso remoto es indispensable para la operación empresarial, pero también representa una superficie de ataque de alto valor.
SonicWall publicó CVE-2026-102255, una vulnerabilidad SSRF preautenticada con calificación CVSS 10.0, que afecta a dispositivos SMA1000.
Aunque inicialmente el fabricante no identificó evidencia de explotación, el Canadian Cyber Centre informó el 7 de octubre que fuentes abiertas señalaban explotación activa.
¿Cuál es el impacto potencial?
Los dispositivos SMA1000 forman parte del perímetro empresarial y facilitan el acceso remoto a recursos internos.
Una vulnerabilidad crítica en esta capa exige revisar tanto la exposición de los dispositivos como los registros de actividad.
Acciones recomendadas:
- Identificar dispositivos SMA1000 6210, 7210 y 8200v expuestos.
- Actualizar a las versiones 12.4.3-03670 o 12.5.0-03082, o posteriores.
- Revisar registros de WorkPlace y solicitudes anómalas.
- Investigar modificaciones administrativas posteriores al 7 de octubre.
Una reflexión importante: no basta con actualizar un dispositivo. Cuando existen señales de explotación, también es necesario investigar si ya ocurrió alguna actividad sospechosa.
3. Atlassian Data Center: archivos sensibles en riesgo
Las plataformas de colaboración y desarrollo concentran una parte importante del conocimiento operativo de las organizaciones.
Atlassian publicó CVE-2026-21589, una vulnerabilidad con calificación CVSS 9.3 que permite acceder arbitrariamente a archivos en ocho productos Data Center:
Bitbucket, Confluence, Jira, Jira Service Management, Bamboo, Crowd, Crucible y Fisheye.
La explotación requiere conocer el nombre y la ruta exacta del archivo, y no permite listar directorios.
¿Por qué debería preocupar a los equipos de seguridad?
Estas plataformas pueden almacenar configuraciones, documentación técnica, código fuente e información sensible.
Aunque al 7 de octubre no se había confirmado explotación pública, las instancias accesibles desde Internet deben considerarse prioritarias.
Acciones recomendadas:
- Inventariar productos Atlassian Data Center expuestos.
- Aplicar las versiones corregidas.
- Revisar registros de acceso para detectar intentos de traversal codificado.
- Evaluar la exposición de archivos sensibles.
El aprendizaje es claro: una herramienta de colaboración también puede convertirse en una fuente de información valiosa para un atacante.
4. Rejetto HFS: falsificación de sesiones y ejecución remota de comandos
Otra de las amenazas relevantes de esta edición afecta a Rejetto HTTP File Server.
La vulnerabilidad CVE-2026-61500 permite reconstruir la clave de firma de sesión utilizada en determinadas versiones de HFS, falsificar una sesión administrativa y ejecutar comandos mediante server_code.
La explotación activa comenzó a observarse alrededor del 1 de octubre y existe código de explotación público.
¿Qué sistemas están expuestos?
Las versiones HFS 3.0.0 a 3.2.0 requieren atención especial.
Una instancia publicada en Internet podría permitir que un atacante obtenga capacidades administrativas y utilice el servidor como punto de entrada.
Acciones recomendadas:
- Identificar instalaciones vulnerables de HFS.
- Actualizar a una versión corregida.
- Revisar ráfagas de autenticación y sesiones administrativas.
- Auditar modificaciones en
server_code. - Investigar archivos nuevos y conexiones salientes inesperadas.
5. Cisco: múltiples vulnerabilidades críticas en infraestructura de red
Durante esta semana, Cisco publicó avisos de seguridad que afectan a plataformas como NX-OS, APIC, License/SSM On-Prem y Meraki.
Entre los hallazgos destacan vulnerabilidades de ejecución remota de código sin autenticación con calificaciones CVSS 9.8, así como una falla de severidad 10.0 en SSM On-Prem.
Una de ellas, CVE-2026-76471, afecta a NX-API cuando esta funcionalidad está habilitada y permite ejecutar código como root.
Es importante distinguir que Cisco no reportó explotación conocida de estas vulnerabilidades al publicar sus avisos.
¿Por qué requieren atención?
Estas tecnologías participan en la administración de redes, centros de datos y servicios esenciales.
Un compromiso podría afectar configuraciones, disponibilidad y credenciales de múltiples sistemas.
Acciones recomendadas:
- Inventariar plataformas Cisco afectadas.
- Identificar interfaces administrativas habilitadas.
- Aplicar las actualizaciones del fabricante.
- Revisar cambios administrativos y accesos no autorizados.
La severidad técnica justifica actuar, pero no debe confundirse con evidencia de una campaña de explotación activa.
6. Ransomware y robo de credenciales: las amenazas no terminan en una vulnerabilidad
Además de las fallas técnicas, el boletín identifica acontecimientos relevantes asociados con credenciales comprometidas, malware y operaciones de ransomware.
FortiBleed: credenciales reutilizadas como acceso inicial
El FBI y el Servicio Secreto de Estados Unidos actualizaron información sobre la campaña FortiBleed.
Los atacantes reutilizan credenciales comprometidas contra dispositivos FortiGate y servicios SSL VPN mediante técnicas como credential stuffing y password spraying.
La inteligencia relacionada con TheGentlemen también describe el uso de controladores vulnerables para deshabilitar soluciones de seguridad antes del despliegue de ransomware.
Esto demuestra que el compromiso de una cuenta puede convertirse en el primer paso de una intrusión mucho más amplia.
Flax Typhoon: infraestructura de ataque intervenida
Autoridades estadounidenses y socios internacionales anunciaron el desmantelamiento de infraestructura vinculada con actividades consistentes con Flax Typhoon.
Las herramientas MicroScan y FishHub facilitaban actividades de reconocimiento, intrusión y spearphishing.
Aunque la operación representa un avance contra esta infraestructura maliciosa, no significa que todas las capacidades de los actores involucrados hayan desaparecido.
Ransomware en México: seguimiento con evidencia
Durante el periodo se identificaron publicaciones de grupos de ransomware que mencionan organizaciones mexicanas, entre ellas MCM Telecom, Grupo Industrial Tauro y Ladrillera Mecanizada.
Es importante aclarar que estas publicaciones son alegaciones de los grupos criminales y no constituyen, por sí mismas, confirmación de una intrusión, exfiltración o cifrado.
Para los equipos de CTI, estos reportes son señales que deben investigarse y corroborarse antes de establecer conclusiones.
7. Cadena de suministro: el riesgo también puede llegar desde software legítimo
Una de las tendencias más importantes de esta edición es la exposición de organizaciones mediante componentes que forman parte de sus operaciones cotidianas.
Tres casos ilustran este riesgo:
-
Midnight Mimosa: malware identificado en firmware preinstalado de determinados dispositivos Android económicos. Bitdefender reportó presencia en más de 150 países, incluido México.
-
Tensorlake: la versión
tensorlake@0.5.144, publicada el 8 de octubre, incorporó una variante de Shai-Hulud capaz de robar secretos durante la instalación mediante npm. -
Langflow: IBM publicó vulnerabilidades críticas en esta plataforma, incluida CVE-2026-93674 con CVSS 9.8.
Estos escenarios comparten un desafío: las organizaciones no siempre tienen visibilidad completa de los componentes de terceros que utilizan.
Por eso, la gestión de la cadena de suministro debe contemplar dispositivos, dependencias de software, herramientas de desarrollo y plataformas de inteligencia artificial.
¿Qué debería priorizar un equipo de ciberseguridad esta semana?
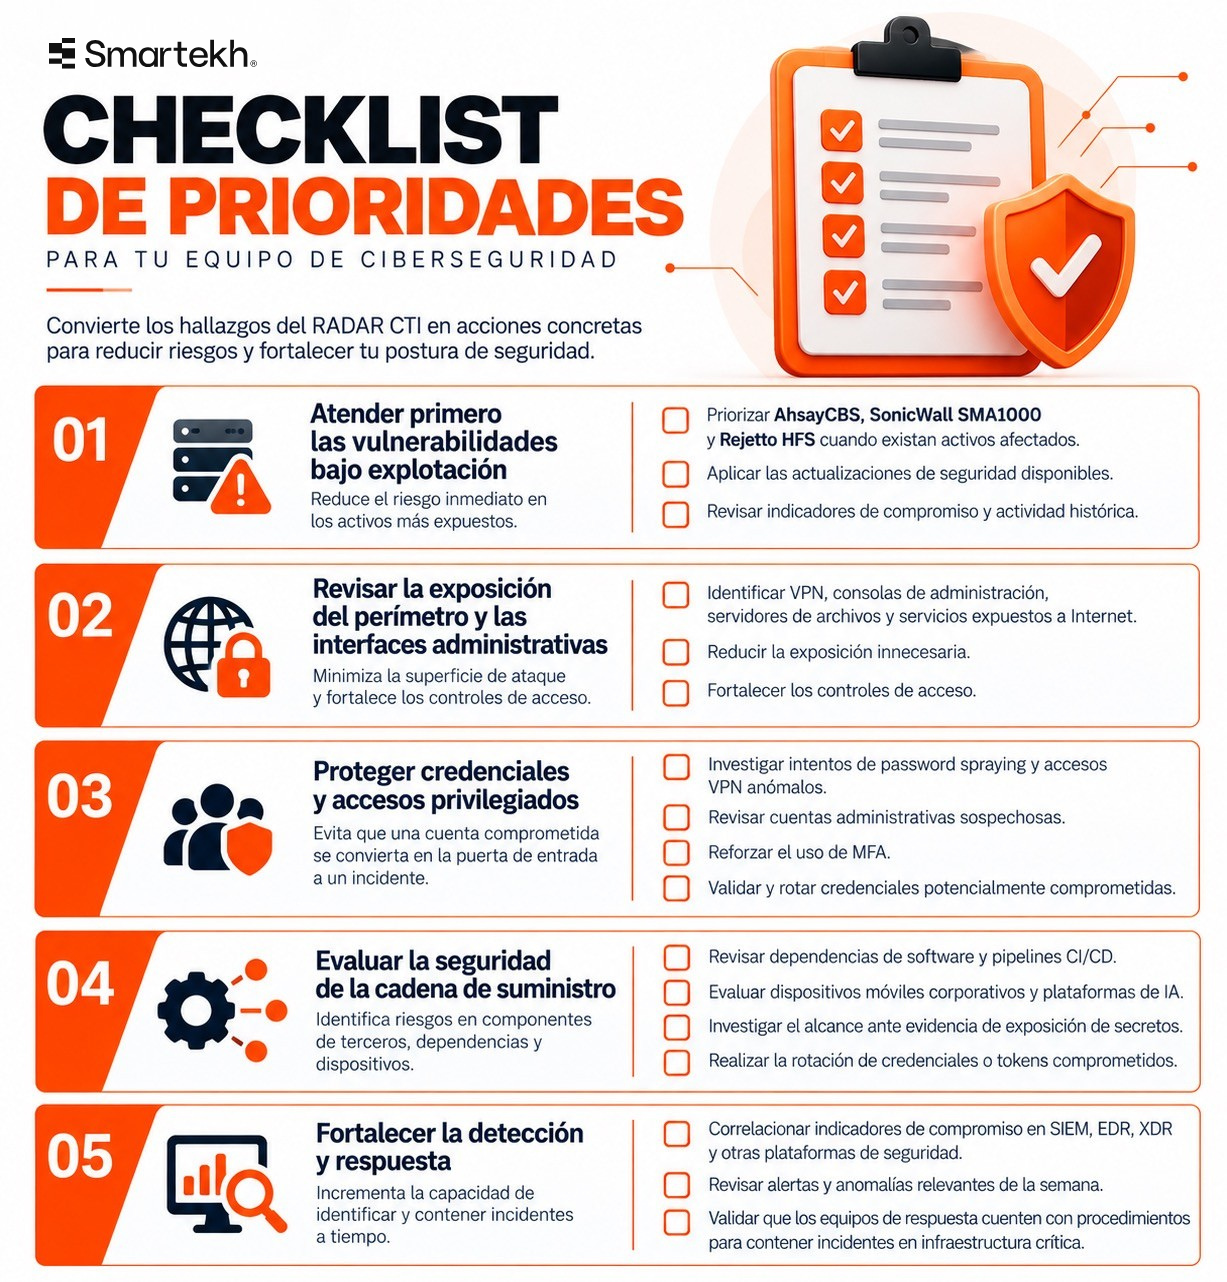
Si convertimos los hallazgos del RADAR CTI en decisiones operativas, identificamos cinco prioridades.
1. Atender primero las vulnerabilidades bajo explotación
Priorizar AhsayCBS, SonicWall SMA1000 y Rejetto HFS cuando existan activos afectados.
No limitarse a aplicar actualizaciones: revisar también indicadores de compromiso y actividad histórica.
2. Revisar la exposición del perímetro y las interfaces administrativas
Identificar VPN, consolas de administración, servidores de archivos y servicios accesibles desde Internet.
Reducir la exposición innecesaria y fortalecer los controles de acceso.
3. Proteger credenciales y accesos privilegiados
Investigar intentos de password spraying, accesos VPN anómalos y cuentas administrativas sospechosas.
Reforzar MFA y revisar credenciales potencialmente comprometidas.
4. Evaluar la seguridad de la cadena de suministro
Revisar dependencias de software, pipelines CI/CD, dispositivos móviles corporativos y plataformas de IA.
Cuando exista evidencia de exposición de secretos, investigar el alcance y realizar su rotación.
5. Fortalecer la detección y respuesta
Correlacionar indicadores de compromiso con la telemetría disponible en SIEM, EDR, XDR y otras plataformas de seguridad.
Validar que los equipos de respuesta cuenten con procedimientos para contener incidentes en infraestructura crítica.
¿Cómo ayuda la inteligencia de amenazas a reducir el riesgo empresarial?
La inteligencia de amenazas o Cyber Threat Intelligence (CTI) permite transformar información sobre atacantes, vulnerabilidades y campañas en decisiones de seguridad contextualizadas.
Su valor no está en acumular alertas, sino en responder preguntas concretas:
- ¿Cuáles de estas amenazas afectan tecnologías que realmente utilizamos?
- ¿Qué activos podrían estar expuestos?
- ¿Existe evidencia de explotación activa?
- ¿Qué indicadores debemos buscar?
- ¿Qué acciones reducen más rápidamente el riesgo?
Cuando la inteligencia de amenazas se integra con la gestión de vulnerabilidades y las capacidades de un SOC, las organizaciones pueden establecer prioridades con mayor precisión.
Esto permite conectar la seguridad técnica con objetivos de negocio como disponibilidad, continuidad operativa y protección de información crítica.
FAQ:Preguntas frecuentes sobre las amenazas de octubre de 2026
-
¿Cuál es la vulnerabilidad más crítica de esta semana?
-
No existe una única respuesta para todas las organizaciones. AhsayCBS y Rejetto HFS destacan por la explotación activa reportada, mientras SonicWall SMA1000 combina una calificación CVSS 10.0 con señales de explotación. La prioridad depende de los activos afectados y su exposición.
-
¿Qué significa que una vulnerabilidad tenga CVSS 10.0?
-
Significa que ha recibido la calificación máxima de severidad bajo el sistema CVSS utilizado. Sin embargo, no implica automáticamente que esté siendo explotada. Es necesario analizar la evidencia de explotación y el contexto de cada organización.
-
¿Qué debe hacer una empresa cuando se identifica una vulnerabilidad explotada?
-
Identificar los sistemas afectados, restringir su exposición cuando corresponda, aplicar las actualizaciones disponibles y realizar una investigación de posibles indicadores de compromiso.
-
¿Cómo puede una organización detectar amenazas de ransomware antes de un incidente?
-
Mediante el monitoreo de credenciales expuestas, accesos remotos anómalos, movimientos laterales, actividades sospechosas en endpoints e indicadores asociados con campañas conocidas.
-
¿Por qué es importante la inteligencia de amenazas para las empresas en México?
-
Porque permite relacionar amenazas globales con tecnologías, sectores y escenarios de exposición relevantes para la operación local, ayudando a priorizar decisiones de seguridad con información contextualizada.
Anticiparse comienza con saber dónde actuar
Las amenazas de esta semana dejan una lección importante.
No siempre es necesario atacar directamente la información más valiosa de una organización. En ocasiones, basta con comprometer la herramienta que administra sus respaldos, habilita el acceso remoto o conecta sus sistemas.
La exposición a Internet, las credenciales comprometidas y los riesgos en la cadena de suministro deben formar parte de una estrategia de seguridad continua.
La diferencia entre reaccionar ante un incidente y anticiparse a él comienza con la visibilidad y la inteligencia adecuada.
En Grupo Smartekh, ayudamos a las organizaciones a transformar la inteligencia de amenazas en decisiones accionables mediante nuestros servicios de Threat Intelligence, Vulnerability Management y Next Gen SOC.
¿Tu equipo tiene visibilidad sobre las amenazas que realmente podrían afectar su operación?
Conversemos sobre cómo identificar riesgos críticos, priorizar vulnerabilidades y fortalecer las capacidades de detección y respuesta de tu organización.
Solicita una sesión con nuestros especialistas en ciberseguridad



Comentarios