
Entre el 29 de septiembre y el 5 de octubre de 2026, los equipos de ciberseguridad deberían prestar especial atención a tres frentes: tecnología expuesta al perímetro, infraestructura de correo y accesos que pueden mantenerse incluso después de aplicar un parche.
Esta edición de RADAR CTI de Smartekh destaca la explotación activa de dos vulnerabilidades zero-day en Citrix NetScaler, una vulnerabilidad crítica CVSS 9.8 en Cisco Catalyst SD-WAN Manager y un zero-day de FortiMail explotado activamente. A esto se suman actividad contra Zimbra, vulnerabilidades en Kubernetes, abuso de herramientas legítimas de administración remota y nuevas señales relacionadas con ransomware en México y Latinoamérica.
El punto relevante para los equipos de seguridad no es únicamente conocer qué CVE apareció durante la semana. La pregunta operativa es cuáles de estas amenazas podrían afectar los activos de la organización y qué evidencia debería buscarse ahora.
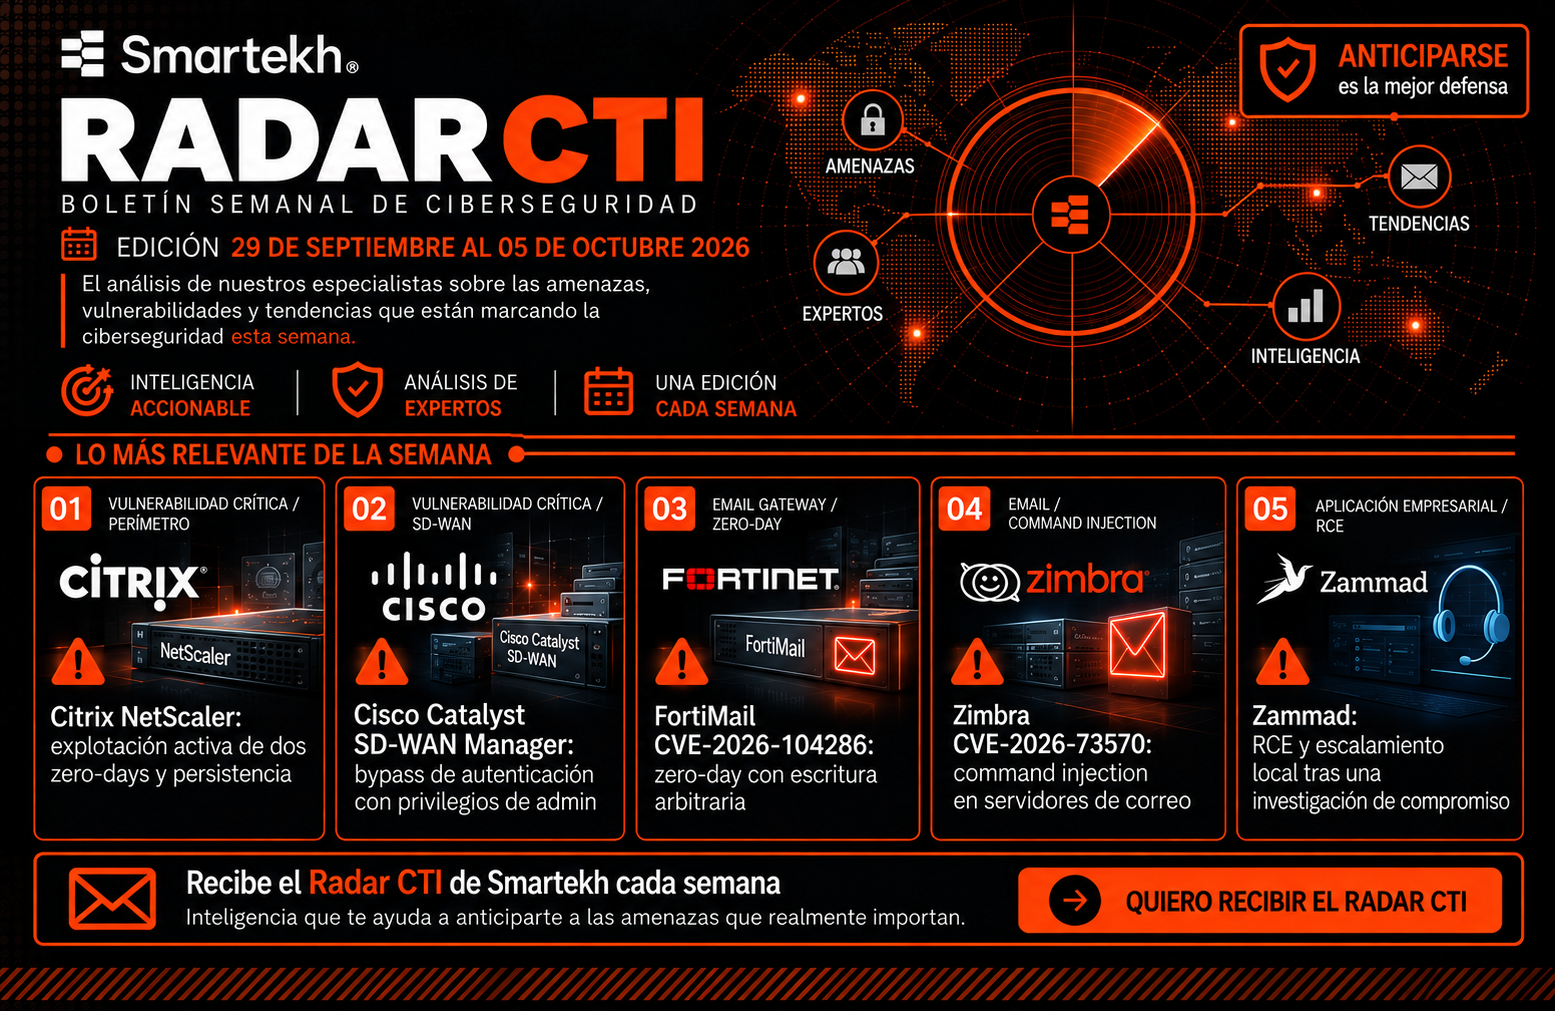
1. Citrix NetScaler: parchear podría no ser suficiente
Citrix confirmó explotación de CVE-2026-88771 y CVE-2026-88772, mientras que Unit 42 observó actividad asociada con webshells y mecanismos de persistencia.
La situación merece prioridad porque NetScaler suele encontrarse publicado hacia Internet para proporcionar VPN, Gateway, balanceo de carga o publicación de aplicaciones.
Aquí aparece uno de los mensajes más importantes de esta edición: el riesgo puede continuar después de instalar el parche.
Si un atacante consiguió acceso previamente y estableció webshells, cuentas o modificaciones persistentes, actualizar el appliance corrige la vulnerabilidad, pero no necesariamente elimina la presencia del atacante.
¿Qué deberían revisar los equipos de seguridad?
Además de identificar appliances expuestos y validar que ejecuten versiones corregidas, el boletín recomienda revisar rutas como /vpn/scripts/linux/ y LogonPoint/custom/, así como investigar actividad ocurrida antes de aplicar el parche. Si aparece un webshell, preservar evidencia resulta especialmente importante.
2. Cisco SD-WAN: una vulnerabilidad CVSS 9.8 alcanza privilegios administrativos
Cisco publicó CVE-2026-76504, con una calificación CVSS de 9.8.
Una petición especialmente construida puede evadir la autenticación de SD-WAN Manager y alcanzar su API con privilegios administrativos.
El impacto potencial es relevante porque vManage centraliza la administración de la WAN. Un acceso administrativo no autorizado podría permitir modificaciones sobre conectividad, rutas o configuraciones en múltiples sitios desde un único punto.
Para las organizaciones que utilizan esta tecnología, la prioridad debería ser validar versiones y determinar si el management plane estuvo expuesto a Internet.
El hunting también debería considerar serviceproxy-access.log, vmanage-server.log, solicitudes relacionadas con j_security_checkcodificado y usuarios viptela-reserved-* provenientes de direcciones IP no autorizadas.
3. FortiMail: zero-day explotado activamente
La tercera señal crítica de esta semana se encuentra en la infraestructura de correo.
Fortinet reveló CVE-2026-104286, una vulnerabilidad zero-day de FortiMail que está siendo explotada activamente. La falla permite la escritura arbitraria de archivos sin autenticación mediante HTTP/HTTPS y puede terminar en ejecución de código o comandos.
Su relevancia aumenta por la posición que ocupa un email gateway dentro de la arquitectura empresarial.
Un FortiMail comprometido podría utilizarse para establecer persistencia, manipular el flujo de correo o facilitar accesos posteriores hacia otros recursos de la organización.
La revisión debería incluir versiones afectadas, exposición de interfaces administrativas y artefactos señalados en esta campaña. El boletín también incluye indicadores específicos que pueden utilizarse para hunting y correlación dentro de la telemetría disponible.
4. Zimbra: de una falla en correo a webshells y reverse shells
La infraestructura de correo aparece nuevamente entre las prioridades.
Microsoft publicó evidencia de explotación de CVE-2026-73570 en Zimbra. La actividad observada incluye ejecución de comandos sin autenticación, despliegue de webshells JSP y reverse shells, reconocimiento y preparación de información para una posible extracción.
La investigación también muestra mecanismos de persistencia mediante cron/systemd y movimiento entre nodos del clúster.
Por ello, una revisión efectiva no debería limitarse a comprobar la versión instalada. También debería buscar webshells, servicios sospechosos, conexiones hacia infraestructura identificada y herramientas utilizadas durante la actividad posterior al compromiso.
5. Kubernetes y storage: vulnerabilidades con CVSS 10
Dell publicó múltiples vulnerabilidades críticas en Container Storage Modules (CSM).
Dos de ellas, CVE-2026-63688 y CVE-2026-63692, alcanzan una puntuación CVSS 10.0. El conjunto de vulnerabilidades contempla escenarios como bypass de autenticación, exposición de credenciales de almacenamiento y escalamiento a root en nodos Kubernetes.
Esto es especialmente relevante porque CSM conecta Kubernetes con almacenamiento empresarial. Un compromiso puede extender el impacto hacia secretos, RBAC, tenants y credenciales de storage.
La prioridad debería centrarse en inventariar implementaciones de CSM, validar versiones, revisar secretos y JWT, auditar credenciales de almacenamiento y buscar modificaciones anómalas en RBAC.
6. El phishing evoluciona después del clic
No todas las amenazas relevantes de esta semana comienzan con una vulnerabilidad. Microsoft documentó la evolución de Star Blizzard mediante RedFlick y CosmicPulse. La técnica permite que archivos ZIP/VHDX deriven en tareas programadas utilizadas para desplegar CosmicPulse.
El aprendizaje para los equipos defensivos es importante: detectar el correo malicioso puede ser únicamente la primera capa.
El monitoreo también necesita observar qué ocurre posteriormente en el endpoint, incluyendo nuevas tareas programadas, ejecuciones anómalas y comunicaciones relacionadas con la infraestructura conocida del atacante.
En otra campaña, Microsoft identificó el uso de software legítimo de MSP360 RMM y ScreenConnect para mantener canales alternativos de acceso. El uso de herramientas aparentemente legítimas vuelve más importante distinguir entre administración autorizada y comportamiento anómalo.
7. México y LATAM: ransomware e Initial Access Brokers siguen en el radar
La edición también incorpora señales específicas para nuestra región.
Group-IB publicó información sobre BraZetsu, un framework para Windows atribuido con alta confianza a Exilware que recopila credenciales y certificados, enumera equipos y puede convertir sistemas comprometidos en accesos posteriormente vendidos a otros actores.
Este modelo cambia la lectura del incidente: un endpoint comprometido puede no terminar inmediatamente en ransomware o fraude. Primero puede convertirse en un activo comercializable dentro del ecosistema criminal.
Durante el periodo también se observaron publicaciones de actores de ransomware relacionadas con organizaciones de México y Brasil. El propio boletín establece una distinción importante: estos claims son señales de presión y no evidencia confirmada de compromiso.
En México aparecen menciones relacionadas con Econ-Tec/SafePay, COAL/Akira y Grupo Industrial Tauro/Lamashtu.
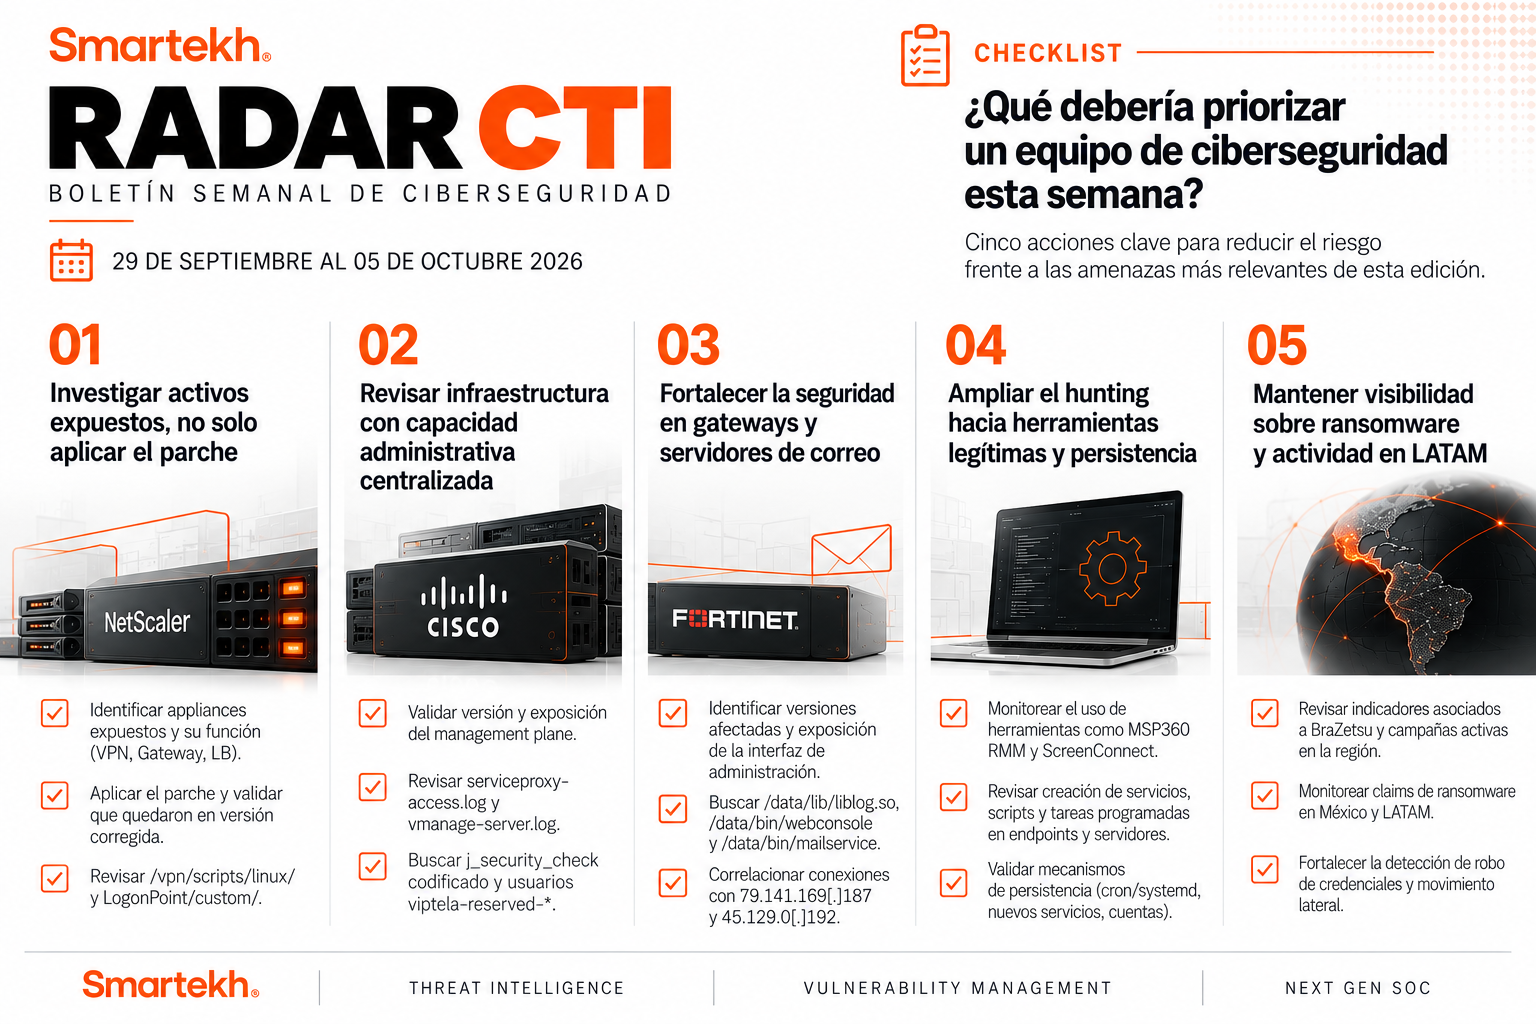
¿Qué debería priorizar un equipo de ciberseguridad esta semana?
Si llevamos esta edición del Radar CTI a decisiones operativas, aparecen cinco prioridades claras:
- Investigar activos expuestos, no solamente parchearlos. En Citrix NetScaler existe un riesgo explícito de persistencia posterior al compromiso.
- Priorizar infraestructura con capacidad administrativa centralizada. Cisco SD-WAN demuestra cuánto impacto puede concentrarse en una única consola.
- Revisar gateways y servidores de correo. FortiMail y Zimbra muestran dos escenarios distintos que pueden terminar en ejecución de código, persistencia o acceso a información sensible.
- Ampliar el hunting hacia herramientas legítimas. RMM, tareas programadas y otros mecanismos administrativos pueden convertirse en canales de persistencia.
- Correlacionar IOCs con telemetría histórica. Buscar únicamente actividad posterior a la publicación de una vulnerabilidad puede dejar fuera evidencia de un compromiso previo.
Preguntas frecuentes sobre las amenazas de esta semana
¿Cuál es la vulnerabilidad que debería recibir mayor prioridad?
No existe una única respuesta para todas las organizaciones. Sin embargo, los casos de Citrix NetScaler, Cisco SD-WAN y FortiMail destacan por combinar exposición, criticidad y escenarios de explotación o impacto elevado. La prioridad real debe determinarse según las tecnologías presentes y su exposición dentro de cada organización.
¿Aplicar un parche elimina un compromiso?
No necesariamente. El caso de Citrix NetScaler muestra por qué es necesario diferenciar entre remediar una vulnerabilidad y responder a un incidente. Si existió explotación previa, pueden permanecer webshells, cuentas u otros mecanismos de persistencia.
¿Por qué Threat Intelligence es importante para Vulnerability Management?
Porque la severidad técnica es solamente una parte de la priorización. Saber si una vulnerabilidad está siendo explotada, qué infraestructura está siendo atacada, qué IOCs existen y qué comportamiento posterior se ha observado ayuda a transformar una lista de CVEs en decisiones operativas.
¿Qué papel juega el SOC ante estas vulnerabilidades?
El SOC puede correlacionar indicadores, telemetría histórica, actividad de endpoints, autenticaciones, logs de infraestructura y comportamiento posterior a una posible explotación. Esto permite buscar evidencia que una estrategia basada únicamente en parcheo podría pasar por alto.
Del indicador a la decisión
Cada semana aparecen nuevas vulnerabilidades, campañas y actores. El reto para un equipo de seguridad no es consumir más alertas, sino identificar cuáles cambian realmente su nivel de exposición.
Esta edición de RADAR CTI vuelve a mostrar una conexión que merece atención: vulnerabilidad, explotación y persistencia son etapas distintas de un mismo riesgo.
En Grupo Smartekh, nuestro servicio de Cyber Threat Intelligence ayuda a convertir señales dispersas en inteligencia accionable para identificar exposición, contextualizar amenazas, priorizar vulnerabilidades y fortalecer las capacidades de detección y respuesta.
Podemos ayudarte a revisar el escenario desde Threat Intelligence, Vulnerability Management y Next Gen SOC, priorizando primero aquello que realmente puede afectar la operación.


Comentarios