
La gestión de identidades es una de las decisiones más estratégicas que tu organización puede tomar para fortalecer su postura de seguridad. Cada credencial comprometida representa una puerta abierta hacia sistemas críticos, datos sensibles y operaciones que sostienen el negocio.
La autenticación multifactor (MFA) se ha consolidado como una de las capacidades más efectivas para reducir el riesgo asociado al uso de credenciales robadas. Grupo Smartekh acompaña a organizaciones en México y Latinoamérica a implementar estrategias de MFA alineadas a sus objetivos de negocio, traduciendo la complejidad técnica en criterio claro para la toma de decisiones.
En este artículo encontrarás qué es la autenticación multifactor, cómo funciona para reducir accesos no autorizados y qué considerar al momento de implementarla en tu empresa.
Key Takeaways: autenticación multifactor y seguridad de credenciales
- La autenticación multifactor agrega capas de verificación que dificultan el uso de credenciales robadas para acceder a sistemas corporativos.
- El robo de credenciales fue el vector de acceso inicial en el 22% de las brechas analizadas en el DBIR 2025 de Verizon.
- MFA combina factores de conocimiento, posesión y biometría para validar la identidad de cada persona que solicita acceso.
- Grupo Smartekh diseña estrategias de gestión de identidades que integran MFA con monitoreo continuo y respuesta en tiempo real.
- Implementar MFA reduce la superficie de riesgo y fortalece el cumplimiento de marcos como NIST, ISO 27001 y CIS.
¿Qué es la autenticación multifactor (MFA)?
La autenticación multifactor es un método de verificación de identidad que requiere dos o más factores distintos antes de conceder acceso a un sistema, aplicación o recurso. A diferencia del esquema tradicional de nombre de usuario y contraseña, MFA introduce capas adicionales que validan quién solicita el acceso.
Los tres factores principales son: algo que la persona conoce (contraseña o PIN), algo que posee (dispositivo móvil, token físico o tarjeta inteligente) y algo que forma parte de su identidad biométrica (huella dactilar, reconocimiento facial). Al combinar al menos dos de estas categorías, se eleva significativamente el nivel de confianza en cada verificación de identidad.
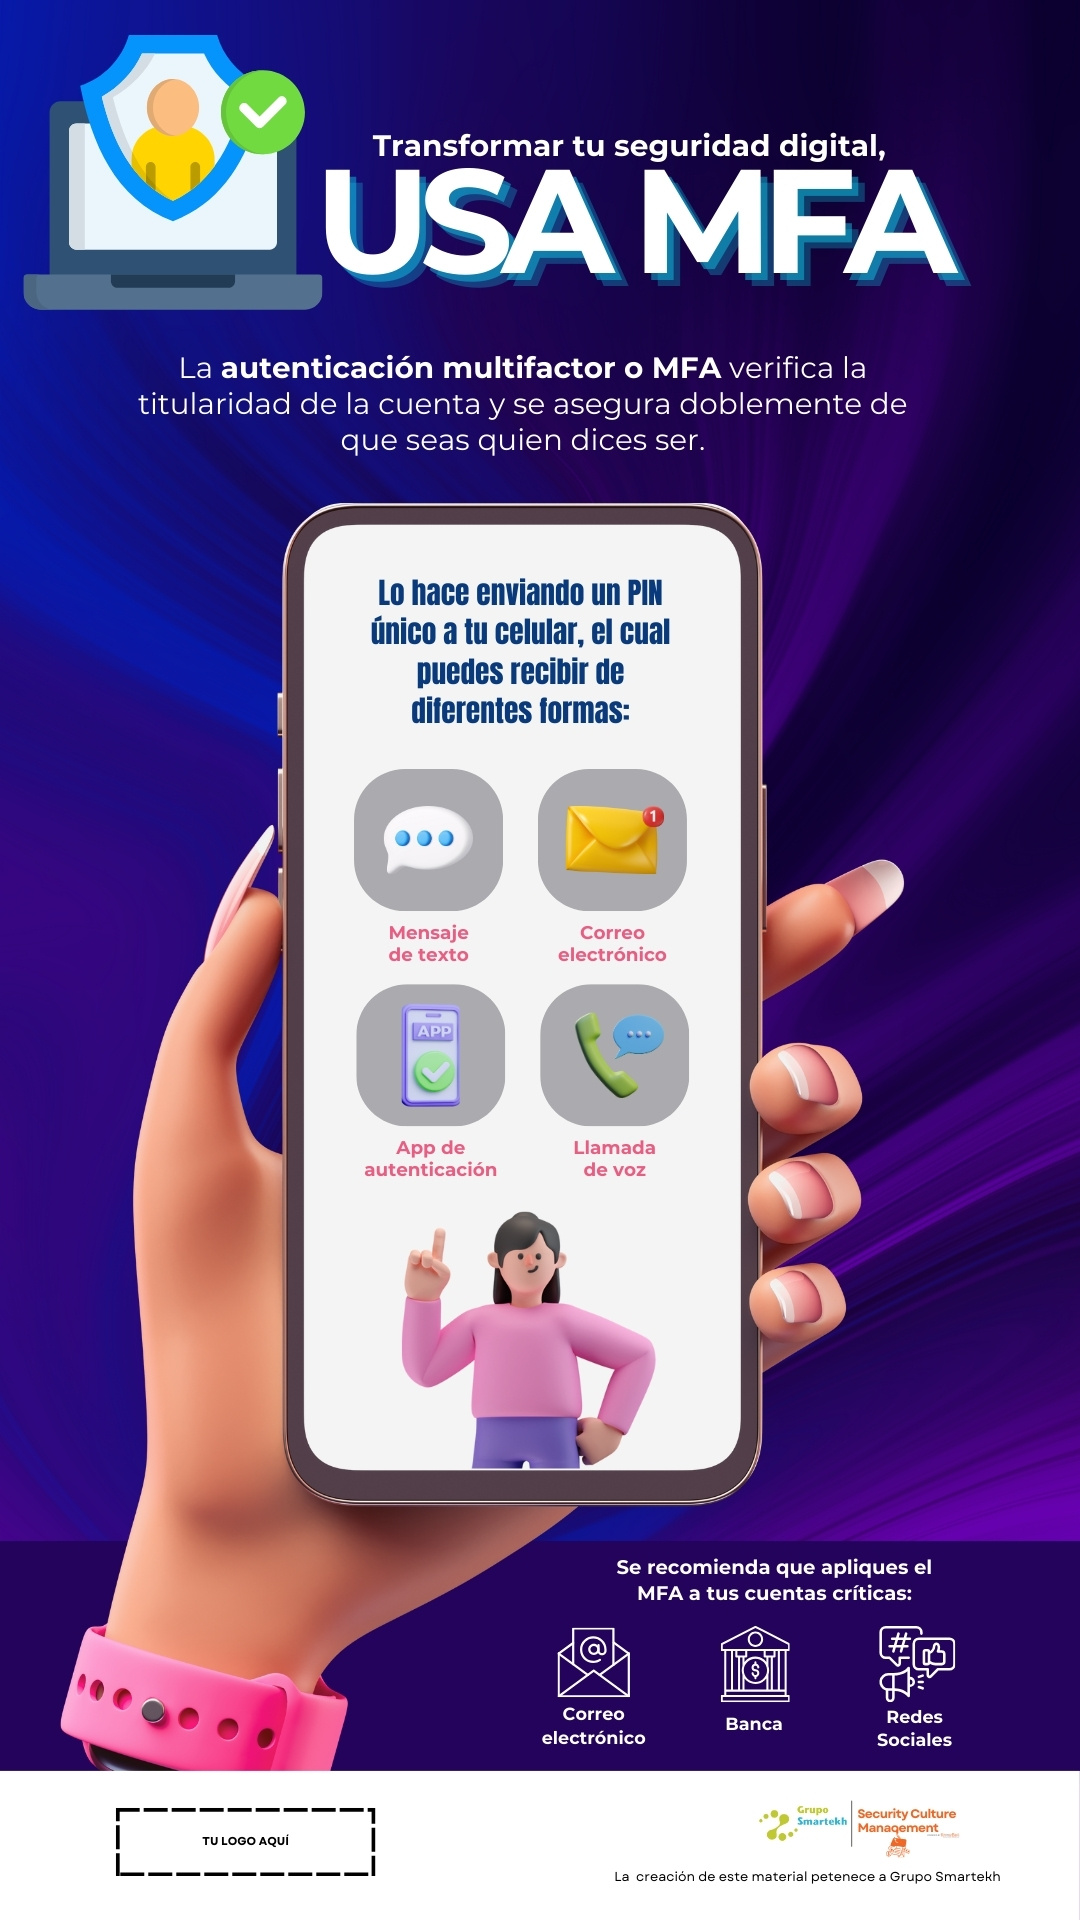
Este enfoque convierte una contraseña filtrada en un dato insuficiente para vulnerar el acceso. La verificación adicional actúa como un control que detiene el avance de quien intenta ingresar con credenciales ajenas.
¿Cómo reduce MFA el robo de credenciales en las organizaciones?
El robo de credenciales sigue siendo uno de los vectores de acceso más frecuentes en incidentes de seguridad. Según el DBIR 2025 de Verizon, las credenciales comprometidas representaron el vector inicial en el 22% de las brechas analizadas. Técnicas como el phishing, el credential stuffing y los infostealers alimentan un mercado constante de credenciales en la dark web.
MFA neutraliza este escenario porque exige un segundo o tercer factor que el atacante no posee.
Incluso si una contraseña fue robada mediante ingeniería social, el acceso queda bloqueado sin el factor adicional. Esto transforma las credenciales robadas en información sin valor operativo para el atacante.
Organizaciones que activan MFA en sus sistemas críticos reducen de forma directa la superficie de riesgo frente a accesos no autorizados, ransomware y movimientos laterales dentro de la red.
Factores de autenticación más utilizados en entornos corporativos
La selección del factor de autenticación adecuado depende del contexto operativo de cada organización. Cada tipo de factor ofrece un nivel distinto de seguridad y experiencia para los equipos.
Las aplicaciones de autenticación, como las que generan códigos temporales (TOTP) ofrecen un equilibrio entre seguridad y facilidad de uso. Los tokens físicos de seguridad, basados en estándares como FIDO2, proporcionan verificación resistente a phishing. La biometría, ya sea huella dactilar o reconocimiento facial, agrega un factor difícil de replicar.
Las notificaciones push representan otra opción que permite aprobar o rechazar un intento de acceso desde un dispositivo registrado. Grupo Smartekh acompaña a los equipos de TI y Seguridad en la evaluación de estos factores para definir la combinación que se alinee a los desafíos de cada entorno.
¿Qué riesgos enfrenta tu organización sin MFA?
Sin autenticación multifactor, el acceso a sistemas críticos depende exclusivamente de una contraseña. En un entorno donde los colaboradores gestionan decenas de accesos distintos, la reutilización de contraseñas se convierte en un patrón frecuente.
Un análisis de Verizon reveló que, en la mediana, solo el 49% de las contraseñas de una persona eran distintas entre sus diferentes accesos. Esto significa que una sola credencial comprometida puede abrir la puerta a múltiples sistemas, aplicaciones y recursos de la organización.
Sin MFA, el credential stuffing se convierte en un riesgo operativo concreto. Los atacantes prueban de forma automatizada combinaciones de usuario y contraseña filtradas contra múltiples plataformas corporativas, buscando accesos válidos. La ausencia de un segundo factor facilita que estos intentos masivos logren su objetivo.
Cómo implementar MFA de forma estratégica en tu empresa
Implementar MFA no se reduce a activar una funcionalidad. Requiere un análisis del contexto organizacional para identificar los puntos de acceso más críticos y definir la estrategia de verificación adecuada para cada uno.
El primer paso es mapear los accesos a aplicaciones y sistemas que manejan datos sensibles: correo corporativo, plataformas en la nube, sistemas financieros y herramientas de administración remota. Estos son los puntos donde MFA genera el mayor impacto en la reducción del riesgo.
Después, es importante seleccionar los factores de autenticación considerando la experiencia de los equipos. Una implementación que genere fricción excesiva puede llevar a que se busquen formas de evadir los controles. La clave está en equilibrar la seguridad con la operatividad, un enfoque que marcos como NIST e ISO 27001 respaldan como práctica recomendada.
MFA y Zero Trust: una visión integrada de seguridad de accesos
La autenticación multifactor es un componente central del modelo Zero Trust, que opera bajo el principio de verificar cada solicitud de acceso sin asumir confianza por defecto. En este modelo, la identidad se convierte en el nuevo perímetro de seguridad estratégica.
Integrar MFA dentro de una arquitectura Zero Trust permite evaluar el contexto de cada intento de acceso: desde qué dispositivo se realiza, desde qué ubicación y en qué momento. Si alguna variable se desvía del patrón habitual, se pueden solicitar factores adicionales o bloquear el acceso de forma automática.
Grupo Smartekh diseña estrategias de seguridad de accesos que integran MFA con monitoreo continuo y respuesta en tiempo real a través de su Next Gen SOC. Esta combinación fortalece la resiliencia organizacional y reduce el tiempo de respuesta ante cualquier intento de acceso no autorizado.
Consideraciones de MFA para empresas en México y Latinoamérica
En la región, las organizaciones enfrentan desafíos particulares al implementar MFA. La diversidad de infraestructuras, la convivencia de entornos on-premise y en la nube, y los distintos niveles de madurez digital entre áreas requieren un enfoque adaptado.
Marcos regulatorios y estándares como la Ley Federal de Protección de Datos Personales en México, junto con NIST y CIS, establecen controles de acceso como requisito para el cumplimiento normativo. Implementar MFA fortalece la postura de la organización frente a auditorías y requisitos regulatorios.
El factor humano también es determinante. Según un reporte de Okta sobre tendencias de autenticación en 2025, la adopción de MFA en entornos laborales alcanzó el 70% a nivel global, pero casi un tercio de las personas aún no lo utiliza. Esto indica que la concientización y la capacitación siguen siendo esenciales para cerrar la brecha de adopción.
En conclusión: la autenticación multifactor como inversión estratégica en seguridad
Implementar MFA no es solo una medida técnica. Es una decisión de negocio que reduce la superficie de riesgo, fortalece el cumplimiento normativo y acompaña el crecimiento de la organización.
La seguridad de credenciales evoluciona junto con el negocio. Grupo Smartekh acompaña a las organizaciones en este proceso, diseñando estrategias de gestión de identidades que integran MFA, monitoreo continuo y respuesta en tiempo real. La claridad es parte de la confianza.
Preguntas frecuentes sobre autenticación multifactor
¿Qué es la autenticación multifactor y cómo funciona?
La autenticación multifactor es un método que requiere dos o más factores de verificación para conceder acceso a un sistema. Combina algo que conoces (contraseña), algo que posees (token o dispositivo) y algo biométrico (huella dactilar).
Grupo Smartekh acompaña a las organizaciones a implementar MFA integrándola con estrategias de gestión de identidades adaptadas al contexto del negocio.
¿MFA elimina por completo el riesgo de robo de credenciales?
MFA reduce de forma significativa el riesgo, pero no lo elimina por completo. Técnicas avanzadas como el robo de cookies de sesión pueden evadir ciertos esquemas de MFA.
Por eso es importante complementar MFA con monitoreo continuo y análisis contextual, capacidades que Grupo Smartekh integra en su Next Gen SOC.
¿Cuánto tiempo toma implementar MFA en una organización?
El tiempo depende del número de sistemas, la infraestructura existente y los factores de autenticación seleccionados. Una implementación bien planificada puede iniciar por los accesos más críticos y expandirse de forma gradual.
¿Qué marcos de seguridad recomiendan MFA como control de acceso?
Marcos como NIST, ISO 27001 y CIS Controls incluyen la autenticación multifactor como control recomendado para la gestión de accesos. Grupo Smartekh alinea sus estrategias a estos marcos para fortalecer la postura de seguridad de cada organización.
¿MFA afecta la experiencia de los equipos al acceder a sistemas?
Con la selección adecuada de factores, el impacto en la experiencia es mínimo. Métodos como las notificaciones push o la biometría agilizan la verificación sin generar fricción significativa.
MFA es un punto de partida. El siguiente paso es asegurar que cada identidad tenga el acceso correcto, al recurso correcto y bajo el contexto adecuado.
Con el servicio de Identity Security de Grupo Smartekh, evaluamos tu estrategia actual de accesos e integramos capacidades de IAM, PAM, IGA, MFA y Zero Trust para reducir privilegios innecesarios, fortalecer cuentas críticas y mejorar el control sobre las identidades de tu organización.
Grupo Smartekh evalúa la experiencia de los equipos como parte del diseño de cada estrategia de MFA, equilibrando seguridad y operatividad.


Comentarios