
La adopción de inteligencia artificial está creciendo más rápido que los modelos de gobierno diseñados para controlarla. El reto para las empresas ya no es decidir si utilizar IA, sino cómo escalarla con visibilidad, seguridad y costos bajo control.
La inteligencia artificial empresarial está entrando en una nueva etapa.
Los equipos ya no utilizan IA únicamente para generar textos, resumir documentos o experimentar con asistentes. Cada vez aparecen más aplicaciones conectadas a información corporativa, automatizaciones y flujos de trabajo capaces de ejecutar acciones.
Y ahí cambia la conversación. Para los líderes de TI y ciberseguridad, habilitar IA implica responder preguntas mucho más concretas:
-
¿Qué aplicaciones de IA utiliza la organización?
-
¿Quién las utiliza?
-
¿A qué información tienen acceso?
-
¿Cuánto está costando realmente su adopción?
-
¿Y qué ocurrirá cuando los agentes de IA comiencen a ejecutar tareas de forma autónoma?
El desafío consiste en encontrar un punto de equilibrio entre innovación, gobernanza, seguridad y costo.
¿Qué es la gobernanza de IA empresarial?
La gobernanza de IA empresarial es el conjunto de políticas, controles, procesos y capacidades tecnológicas que permiten a una organización utilizar inteligencia artificial de manera controlada, segura, trazable y alineada con sus objetivos de negocio.
No debería entenderse simplemente como una lista de aplicaciones permitidas y bloqueadas.
Una estrategia madura necesita proporcionar visibilidad suficiente para comprender cómo se está utilizando la IA y establecer controles proporcionales al riesgo.
Esto incluye aspectos como:
- aplicaciones y servicios de IA utilizados;
- usuarios y áreas que acceden a ellos;
- información compartida con modelos y plataformas;
- permisos e integraciones;
- costos asociados con infraestructura, inferencia y transferencia de datos;
- actividad de agentes y flujos autónomos;
- trazabilidad y auditoría.
El objetivo no es frenar la adopción. Es permitir que la organización avance sin perder el control.
¿Por qué Shadow AI representa un problema para las empresas?
El término Shadow AI describe el uso de aplicaciones, modelos o servicios de inteligencia artificial fuera de los mecanismos de visibilidad y gobierno establecidos por la organización.
Por ejemplo, un colaborador puede utilizar una herramienta pública de IA para analizar información corporativa sin que el equipo de seguridad conozca qué datos fueron compartidos.
Pero bloquear todas las herramientas tampoco resuelve necesariamente el problema. Puede provocar que los usuarios busquen alternativas fuera de los canales autorizados.
Por eso, una estrategia de gobernanza necesita evolucionar de un modelo puramente reactivo hacia uno en el que sea posible identificar el uso, comprender el contexto y aplicar controles de acuerdo con el riesgo.
El costo oculto de escalar inteligencia artificial
Existe otro componente que comienza a ganar relevancia: el costo de operar IA a escala.
Una prueba de concepto puede resultar relativamente sencilla de presupuestar. La situación cambia cuando decenas de aplicaciones, APIs, modelos y agentes empiezan a interactuar continuamente.
El costo total puede incluir:
-
Inferencia. Cada interacción con un modelo consume recursos.
-
Movimiento de datos. Las aplicaciones de IA pueden transferir grandes volúmenes de información entre servicios, regiones y proveedores.
-
Infraestructura. Ejecutar o integrar modelos requiere capacidad de cómputo, almacenamiento y conectividad.
-
Arquitecturas fragmentadas. Incorporar soluciones aisladas para cada nuevo caso de uso puede incrementar tanto la complejidad como el costo operativo.
Por eso, la gobernanza de IA también empieza a convertirse en una conversación financiera. La pregunta deja de ser solamente; ¿podemos utilizar esta IA?; también necesitamos preguntar: ¿Podemos escalarla de manera sostenible?”
¿Cómo pasar de Shadow AI a una gobernanza proactiva?
Un modelo práctico puede comenzar con cuatro capacidades.
-
1. Visibilidad
Antes de controlar la IA, necesitamos saber dónde está. La organización debería poder identificar aplicaciones, servicios y patrones de uso relacionados con inteligencia artificial.
-
2. Contexto
No todas las interacciones representan el mismo riesgo. Utilizar IA para generar ideas no tiene necesariamente las mismas implicaciones que cargar información confidencial o conectar un agente a sistemas corporativos.
-
3. Control
Una vez entendido el contexto, pueden establecerse políticas sobre usuarios, aplicaciones, información y acciones permitidas.
-
4. Optimización
La misma visibilidad puede utilizarse para identificar redundancias, arquitectura innecesariamente compleja y oportunidades para controlar costos.
Agentic AI: el siguiente desafío de gobernanza
La conversación se vuelve todavía más importante con la llegada de los agentes de IA.
Un chatbot normalmente espera una instrucción. Un agente puede recibir un objetivo y ejecutar múltiples acciones para alcanzarlo. Puede consultar información, interactuar con APIs, utilizar herramientas, generar contenido o activar otros procesos. Esto introduce una pregunta crítica para seguridad:
¿Cómo gobernamos una identidad que no solamente consulta información, sino que también puede actuar sobre ella?
Los agentic workflows necesitan diseñarse considerando permisos, identidad, trazabilidad, observabilidad y capacidad de auditoría.
La confianza no puede depender únicamente del modelo, debe formar parte de la arquitectura.
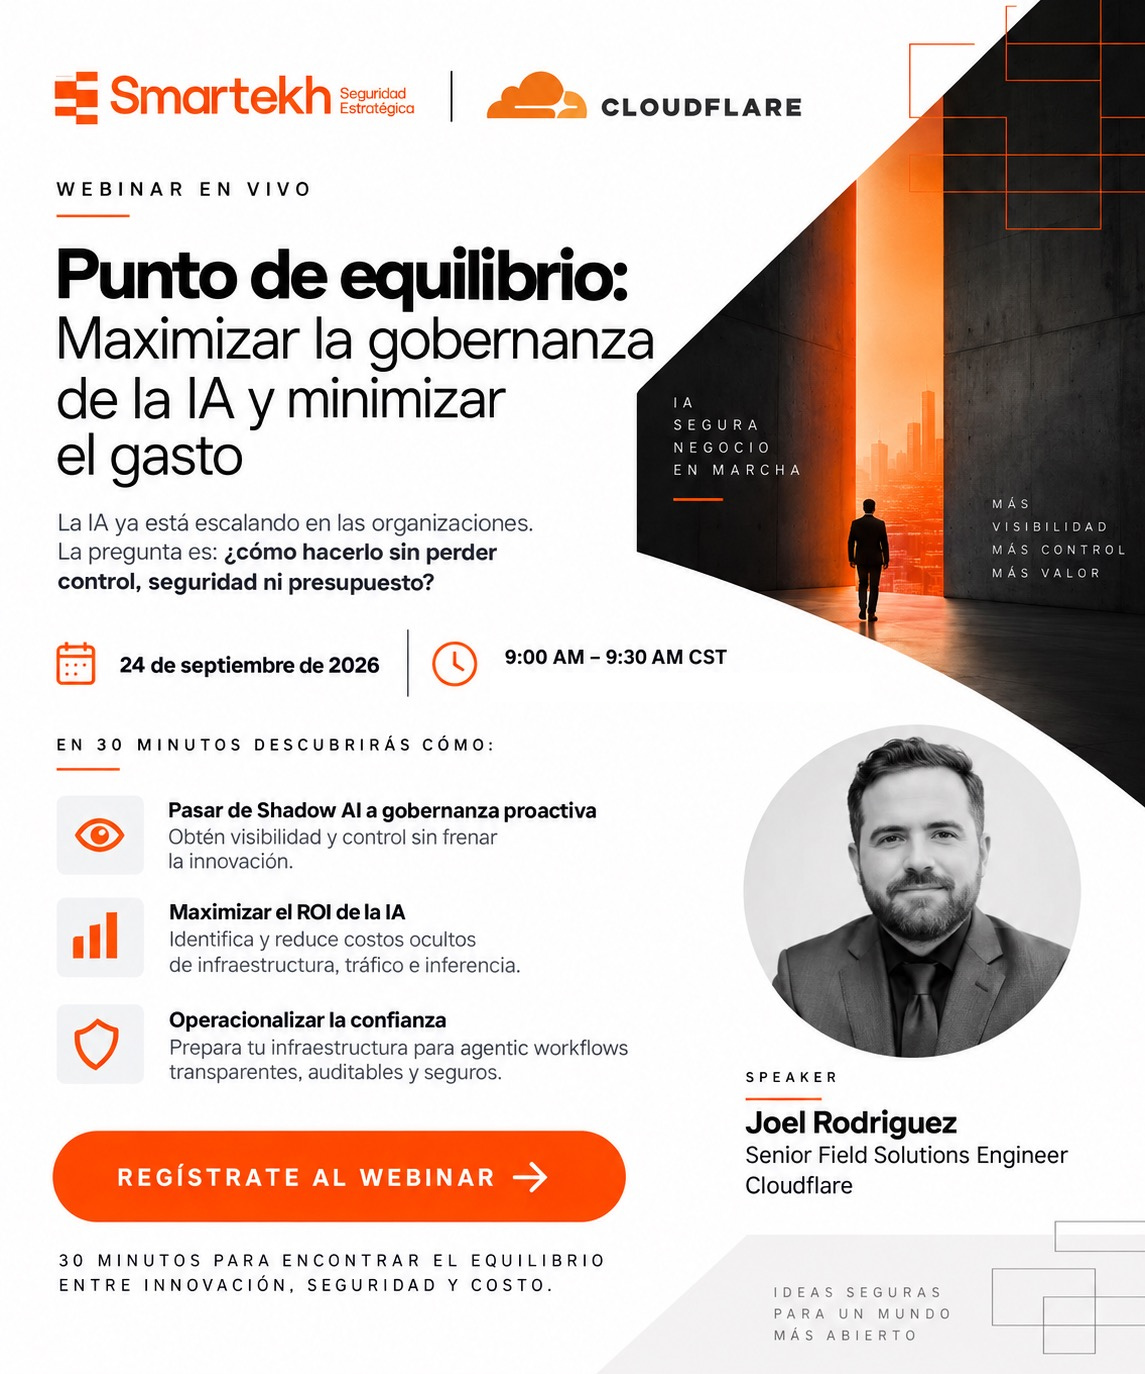
Webinar: Punto de equilibrio
Para profundizar precisamente en estos retos, Smartekh y Cloudflare te invitamos al webinar:
Punto de equilibrio: Maximizar la gobernanza de la IA y minimizar el gasto
📅 24 de septiembre de 2026
🕙 09:00 AM – 09:30 AM CDMX
💻 Webinar en vivo
Durante 30 minutos abordaremos tres conversaciones fundamentales para las organizaciones que están escalando su adopción de IA:
-
De lo reactivo a lo proactivo: cómo evolucionar de Shadow AI hacia un modelo de gobernanza con mayor visibilidad y control.
-
El equilibrio financiero: estrategias para mejorar el ROI y reducir costos ocultos relacionados con infraestructura, tráfico de datos e inferencia.
-
Operacionalizar la confianza: cómo preparar la infraestructura para agentic workflows transparentes, auditables y alineados con los estándares corporativos.
La sesión será impartida por Joel Rodriguez, Senior Field Solutions Engineer de Cloudflare.
¿Para quién es este webinar?
Está dirigido especialmente a CIO, CISO, responsables de ciberseguridad, infraestructura, arquitectura, redes, nube, innovación y líderes responsables de habilitar iniciativas de inteligencia artificial dentro de sus organizaciones.
Si tu empresa está pasando de experimentar con IA a incorporarla dentro de procesos reales, esta conversación llega en el momento correcto.
Regístrate
30 minutos para analizar cómo encontrar el equilibrio entre innovación, seguridad y costo.


Comentarios