
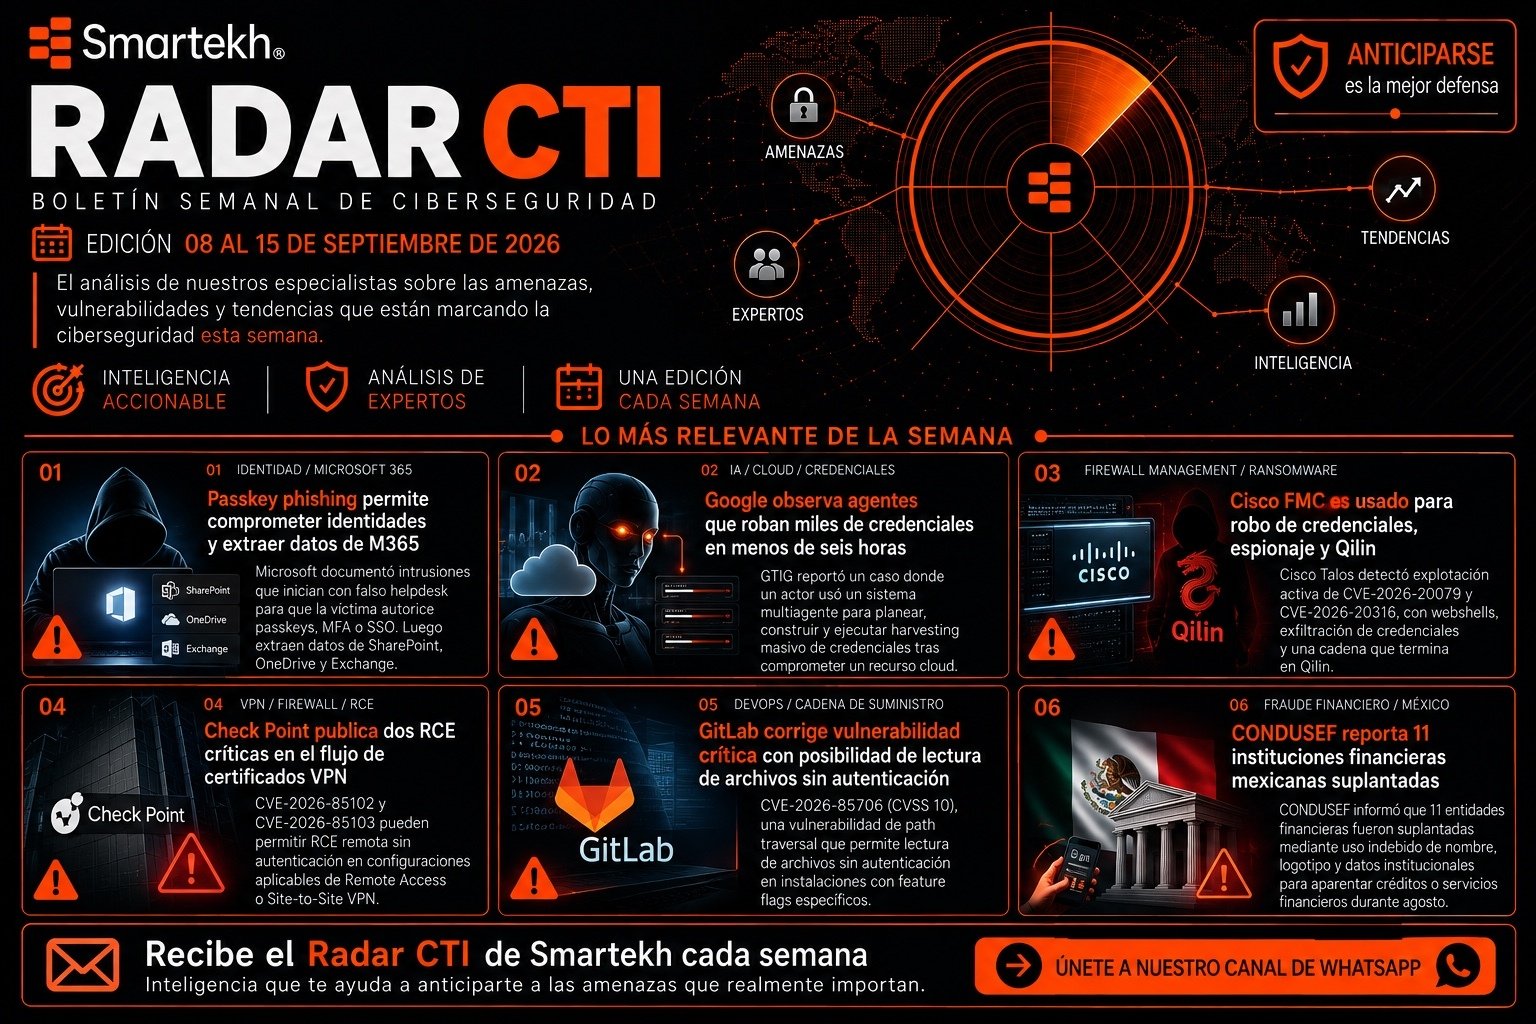
Esta semana, los equipos de ciberseguridad deberían prestar especial atención al compromiso de identidades de Microsoft 365 mediante phishing de passkeys, al uso de agentes de IA para acelerar el robo de credenciales.
Así como la explotación activa de Cisco FMC y Secure Email Gateway, y a vulnerabilidades críticas en Check Point VPN, GitLab y JFrog Artifactory. La edición también registra campañas de suplantación de instituciones financieras en México y actividad que afecta infraestructura web, cloud y routers expuestos.
La fotografía que deja el RADAR CTI del 8 al 15 de septiembre de 2026 no es únicamente la de nuevas vulnerabilidades.
Es la de un adversario que puede moverse más rápido.
Identidades legítimas, appliances de seguridad, repositorios DevOps, infraestructura cloud y herramientas de inteligencia artificial aparecen dentro de diferentes cadenas de ataque. Esto reduce el margen que existe entre acceso inicial, escalamiento, extracción de información e impacto operativo.
Para un CISO, SOC o equipo de operaciones, la pregunta relevante cambia:
¿Tenemos suficiente visibilidad para detectar estas señales antes de que un acceso inicial se convierta en un incidente mayor?
Esta es nuestra lectura de los principales hallazgos de la semana.
¿Cuáles son las principales amenazas de ciberseguridad de esta semana?
La edición identifica actividad relevante en seis frentes:
-
Identidad: phishing orientado a passkeys, MFA y SSO en Microsoft 365.
-
Inteligencia artificial: sistemas multiagente utilizados para acelerar operaciones de harvesting de credenciales.
-
Perímetro: explotación y vulnerabilidades críticas en Cisco FMC, Cisco Secure Email Gateway y Check Point VPN.
-
DevOps y supply chain: vulnerabilidades en GitLab y JFrog Artifactory.
-
Endpoints: una cadena de explotación BlueMoon que combina vulnerabilidades de Chrome y Windows.
-
Fraude digital: suplantación de instituciones financieras mexicanas mediante abuso de marca.
Veamos qué significa cada escenario.
1. Passkey phishing: la identidad de Microsoft 365 vuelve al centro del ataque
Microsoft documentó intrusiones que comienzan mediante llamadas o mensajes de un supuesto helpdesk.
El atacante convence a la víctima de realizar una aparente actualización de passkey, MFA o SSO. El proceso puede terminar autorizando mecanismos de Adversary-in-the-Middle (AiTM) o autenticación mediante device code.
Una vez obtenido el acceso, los atacantes pueden agregar nuevos métodos MFA, enumerar el tenant mediante Microsoft Graph y descargar información de SharePoint, OneDrive y Exchange utilizando una identidad legítima.
¿Qué deberían revisar las organizaciones?
Los equipos de seguridad deberían buscar:
- eventos de autenticación mediante device code;
- nuevos métodos MFA que no correspondan a una solicitud legítima;
- consentimientos, aplicaciones y sesiones anómalas;
- uso inusual de Microsoft Graph;
- descargas sostenidas o masivas desde SharePoint, OneDrive y Exchange.
Hay además una recomendación de awareness especialmente sencilla:
el equipo de TI no debería solicitar por llamada el alta de una passkey.
Esto convierte al comportamiento del usuario y a la telemetría de identidad en dos controles complementarios.
2. Agentes de IA pueden acelerar el robo masivo de credenciales
Uno de los hallazgos más relevantes de esta edición proviene de Google Threat Intelligence Group (GTIG).
Después de comprometer un recurso cloud, un actor utilizó un sistema multiagente para planear, construir y ejecutar harvesting masivo de credenciales en menos de seis horas.
El punto importante no es simplemente que se haya utilizado IA. El cambio está en la velocidad operativa.
Actividades que requieren reconocimiento, creación de tooling, ejecución y adaptación pueden integrarse dentro de workflows cada vez más automatizados.
¿Cómo cambia esto la operación de un SOC?
Si el atacante comprime su ciclo operativo, la organización también necesita reducir su Mean Time to Detect (MTTD)y su Mean Time to Respond (MTTR).
El boletín recomienda revisar:
- permisos y egress de workloads cloud;
- creación acelerada de tooling después de un acceso;
- rotación rápida de infraestructura;
- uso anómalo de secretos y tokens;
- repositorios PyPI, npm y Docker utilizados por agentes.
Esto introduce además una conversación que muchas organizaciones apenas están comenzando:
¿Un agente de IA debería tratarse como una identidad privilegiada?
Cuando un agente puede utilizar herramientas, conectarse a sistemas, consumir secretos y comunicarse con Internet, gobernarlo únicamente como una aplicación puede quedarse corto.
La edición recomienda gobernar agentes como identidades privilegiadas, limitar herramientas, conectores y egress, y separar entornos de pruebas ofensivas del Internet real.
3. Cisco FMC: cuando comprometer la seguridad perimetral abre una ruta hacia la infraestructura interna
Cisco Talos publicó explotación activa de CVE-2026-20079 y CVE-2026-20316 en Cisco Firewall Management Center (FMC).
La actividad observada incluye webshells, Cyclops Blink, exfiltración de credenciales y una cadena que puede terminar en Qilin.
¿Por qué merece atención? Porque FMC tiene control y visibilidad sobre firewalls.
Su compromiso puede permitir al adversario obtener información útil sobre componentes internos como:
- controladores de dominio;
- ADFS;
- Exchange;
- servidores de archivos;
- bases de datos;
- cuentas y credenciales.
¿Qué revisar en Cisco FMC?
La prioridad debería ser aplicar los fixes correspondientes en implementaciones on-premises y realizar hunting de:
- webshells;
- ejecutores JAR;
- reverse shells;
- proxies SOCKS5;
- túneles SSH no autorizados;
- cuentas y credenciales potencialmente comprometidas.
El boletín también introduce una precaución importante para CTI:
la presencia de una herramienta o malware concreto no debería utilizarse, por sí sola, para atribuir un incidente a determinado actor.
4. Check Point publica dos vulnerabilidades RCE críticas en VPN
Check Point publicó CVE-2026-85102 y CVE-2026-85103, ambas relacionadas con el flujo de certificados VPN.
En configuraciones aplicables, pueden permitir ejecución remota de código sin autenticación y tienen una puntuación CVSS de 9.8.
Al cierre de esta edición del RADAR CTI no se reportaba explotación pública, pero el vector merece especial atención porque impacta directamente al perímetro VPN.
¿Qué hacer?
Las organizaciones deberían:
- identificar gateways con Remote Access o Site-to-Site VPN;
- aplicar las actualizaciones correspondientes a la rama afectada;
- restringir exposición de administración y VPN donde sea posible;
- revisar logs de negociación VPN;
- investigar certificados anómalos.
En gestión de vulnerabilidades, el CVSS es importante, pero el contexto del activo expuesto también debe formar parte de la priorización.
5. GitLab CVE-2026-85706 alcanza CVSS 10
GitLab corrigió CVE-2026-85706, una vulnerabilidad con puntuación CVSS 10 que afecta instalaciones CE/EE self-managed.
El path traversal presente en Repository Commits API puede permitir, bajo condiciones específicas, la lectura de archivos arbitrarios sin autenticación.
El riesgo trasciende al propio servidor. Los archivos locales de GitLab pueden contener:
configuraciones, secretos y credenciales capaces de habilitar compromisos posteriores de repositorios y pipelines CI/CD.
Versiones corregidas indicadas en el boletín
Las versiones señaladas son:
- 19.3.2
- 19.2.6
- 19.1.8
También conviene buscar intentos de LFI contra gitlab.yml y parámetros sospechosos en metadata.path.
Si existe evidencia de exposición previa, debería considerarse la rotación de secretos relacionados.
6. JFrog Artifactory: de un token anónimo a privilegios administrativos
Wiz confirmó explotación activa de CVE-2026-42018 y CVE-2026-42016 en JFrog Artifactory.
La cadena descrita permite obtener un token interno anónimo y posteriormente elevarlo hasta alcanzar permisos administrativos.
Artifactory ocupa una posición especialmente sensible porque concentra builds, artefactos y relaciones de confianza.
Un compromiso administrativo puede, por tanto, trascender el servidor original y afectar la cadena de suministro de software.
El hunting debería contemplar:
- nuevas cuentas administrativas;
- tokens admin anómalos;
- plugins Groovy;
- webshells;
- ejecución de comandos de shell;
- backdoors posteriores a la elevación de privilegios.
También debería evaluarse la rotación de credenciales asociadas con registries y pipelines potencialmente expuestos.
7. Cisco Secure Email Gateway es explotado para obtener root
Cisco confirmó explotación activa de CVE-2026-76461 en Secure Email Gateway.
Un correo especialmente manipulado puede aprovechar la vulnerabilidad durante su procesamiento y terminar en ejecución de comandos como root, sin autenticación ni interacción del usuario.
Esto vuelve especialmente interesante al vector: el usuario no necesita hacer clic.
Además, el compromiso ocurre sobre un dispositivo de seguridad legítimo situado en un punto estratégico del flujo de comunicaciones.
El boletín recomienda actualizar a: 15.5.5-014, 16.0.4-302 o 16.5.0-780, según corresponda.
Si existen indicios de compromiso, la recomendación es aislar el appliance, preservar evidencia y revisar los indicadores proporcionados por Cisco.
8. BlueMoon combina zero-days de Chrome y Windows
Proofpoint identificó cuatro clústeres de espionaje utilizando BlueMoon.
La cadena combina:
CVE-2026-85046 en Chrome + CVE-2026-87491 para sandbox escape + CVE-2026-85880 en Windows.
La observación relevante para defensa es que una capacidad avanzada puede pasar rápidamente entre diferentes actores.
Esto significa que el riesgo no necesariamente desaparece porque una organización haya asociado inicialmente un exploit kit con un solo grupo.
La prioridad es mantener actualizados Chrome/Chromium y Windows, además de revisar navegación dirigida, procesos renderer y comportamientos posteriores a la explotación.
9. CONDUSEF reporta 11 instituciones financieras mexicanas suplantadas
La amenaza de la semana en México no necesita comprometer directamente la infraestructura de un banco para producir daño.
CONDUSEF informó que 11 entidades financieras notificaron durante agosto el uso indebido de nombres, logotipos y datos institucionales para aparentar créditos o servicios financieros.
El atacante explota un activo diferente: la confianza en la marca.
Las organizaciones deberían considerar monitoreo de:
- dominios similares;
- anuncios;
- redes sociales;
- WhatsApp;
- números telefónicos;
- documentos apócrifos.
También es recomendable mantener claramente publicados los canales oficiales mediante los cuales un cliente puede validar una comunicación.
Aquí Threat Intelligence y Brand Protection empiezan a encontrarse en el mismo frente.
¿Qué debería priorizar un equipo de ciberseguridad esta semana?
Si reducimos esta edición del RADAR CTI a decisiones operativas, aparecen cinco prioridades:
-
Revisar explotación activa antes que vulnerabilidades puramente teóricas. Cisco FMC, Cisco Secure Email Gateway y JFrog Artifactory merecen atención por el contexto de explotación descrito en esta edición.
-
Tratar identidad como superficie crítica. Revisar nuevos métodos MFA, device-code authentication, consentimientos y actividad anómala de Microsoft Graph.
-
Revisar el perímetro. FMC, gateways VPN y routers expuestos pueden convertirse en puntos de entrada o pivote hacia infraestructura interna.
-
Proteger secretos y cadena de suministro. GitLab y Artifactory demuestran por qué repositorios, tokens, registries y pipelines deben formar parte del modelo de exposición.
-
Prepararse para atacantes más rápidos. El uso de sistemas multiagente para harvesting de credenciales muestra que la automatización puede reducir significativamente la ventana disponible para detectar y contener actividad maliciosa.
La conclusión: la inteligencia sirve cuando cambia una decisión
Un boletín de amenazas no debería convertirse en otra lista de CVEs esperando turno en una bandeja de entrada.
El valor aparece cuando permite responder:
-
¿Nos afecta?
-
¿Estamos expuestos?
-
¿Tenemos señales para detectarlo?
-
¿Qué debemos atender primero?
La edición del RADAR CTI del 8 al 15 de septiembre de 2026 muestra una superficie que se extiende desde la identidad del usuario hasta los agentes de IA, pasando por firewalls, VPN, correo, cloud y pipelines de desarrollo.
Y en varios de estos escenarios, el factor crítico es el mismo:
El tiempo.
Cuanto más rápido pueda avanzar un adversario, más importante será convertir inteligencia en detección, priorización y respuesta accionable.
¿Detectaste alguno de estos hallazgos o no sabes si tu organización está expuesta?
En Grupo Smartekh, nuestro servicio de Cyber Threat Intelligence (CTI) ayuda a transformar información sobre amenazas en contexto útil para la organización: identificar riesgos relevantes, fortalecer capacidades de detección y orientar la priorización de acciones junto con los equipos de seguridad.
Porque recibir información sobre una amenaza es solo el inicio.
La ventaja está en detectarla antes de que se convierta en impacto.


Comentarios