
La inteligencia artificial ya opera dentro de tu organización. Se utiliza para automatizar reportes, analizar datos financieros, priorizar incidentes de seguridad y tomar decisiones que antes requerían semanas de análisis. El desafío ya no es si adoptar IA, sino cómo gobernarla para que cada modelo, cada dato y cada agente funcione alineado con los objetivos del negocio.
Una estrategia de gobernanza de IA define las reglas, los responsables y los controles que permiten escalar la adopción segura de inteligencia artificial sin perder visibilidad ni incrementar el riesgo. Sin esa estructura, las organizaciones operan con herramientas poderosas pero sin criterio para dirigirlas.
Esta guía recorre los fundamentos, marcos de referencia, pasos de implementación y controles necesarios para construir un programa de gobernanza de IA en empresas de México y Latinoamérica.
Encontrarás un recorrido desde los conceptos esenciales hasta la evaluación de aliados estratégicos para este proceso.
Puntos clave: estrategia de gobernanza de IA para empresas
- La gobernanza de IA conecta políticas, responsables, controles y evidencias para usar inteligencia artificial de forma segura y alineada al negocio.
- Marcos como NIST AI RMF e ISO/IEC 42001 ofrecen una estructura probada para organizar la gestión de riesgos de IA en cualquier sector.
- Un inventario completo de casos de uso, proveedores y modelos es el primer paso para obtener visibilidad sobre la IA en tu organización.
- Grupo Smartekh acompaña a empresas en México y Latinoamérica a diseñar estrategias de gobernanza de IA con criterio de negocio y reducción del riesgo.
- Evaluar aliados estratégicos por su enfoque metodológico, experiencia sectorial y capacidad de acompañamiento continuo fortalece cada etapa del programa.
¿Qué es la gobernanza de IA y por qué importa en 2026?
Gobernanza de IA es el sistema de decisiones, políticas, roles y controles que permite a una organización utilizar inteligencia artificial de manera segura, ética y alineada con sus objetivos estratégicos.
Abarca desde la clasificación de escenarios de riesgo hasta la supervisión continua de modelos en producción.
En 2026, la relevancia de la gobernanza de IA crece por tres razones concretas. Primero, los reguladores en México y Latinoamérica avanzan hacia marcos normativos formales. Segundo, los modelos de IA generativa interactúan con datos corporativos sensibles. Tercero, las organizaciones que escalan IA sin gobierno enfrentan costos operativos y legales difíciles de revertir.
La gobernanza no frena la innovación. Establece el criterio necesario para que cada iniciativa de IA avance con dirección, control y confianza.
¿Cuáles son los componentes de un programa de gobernanza de IA?
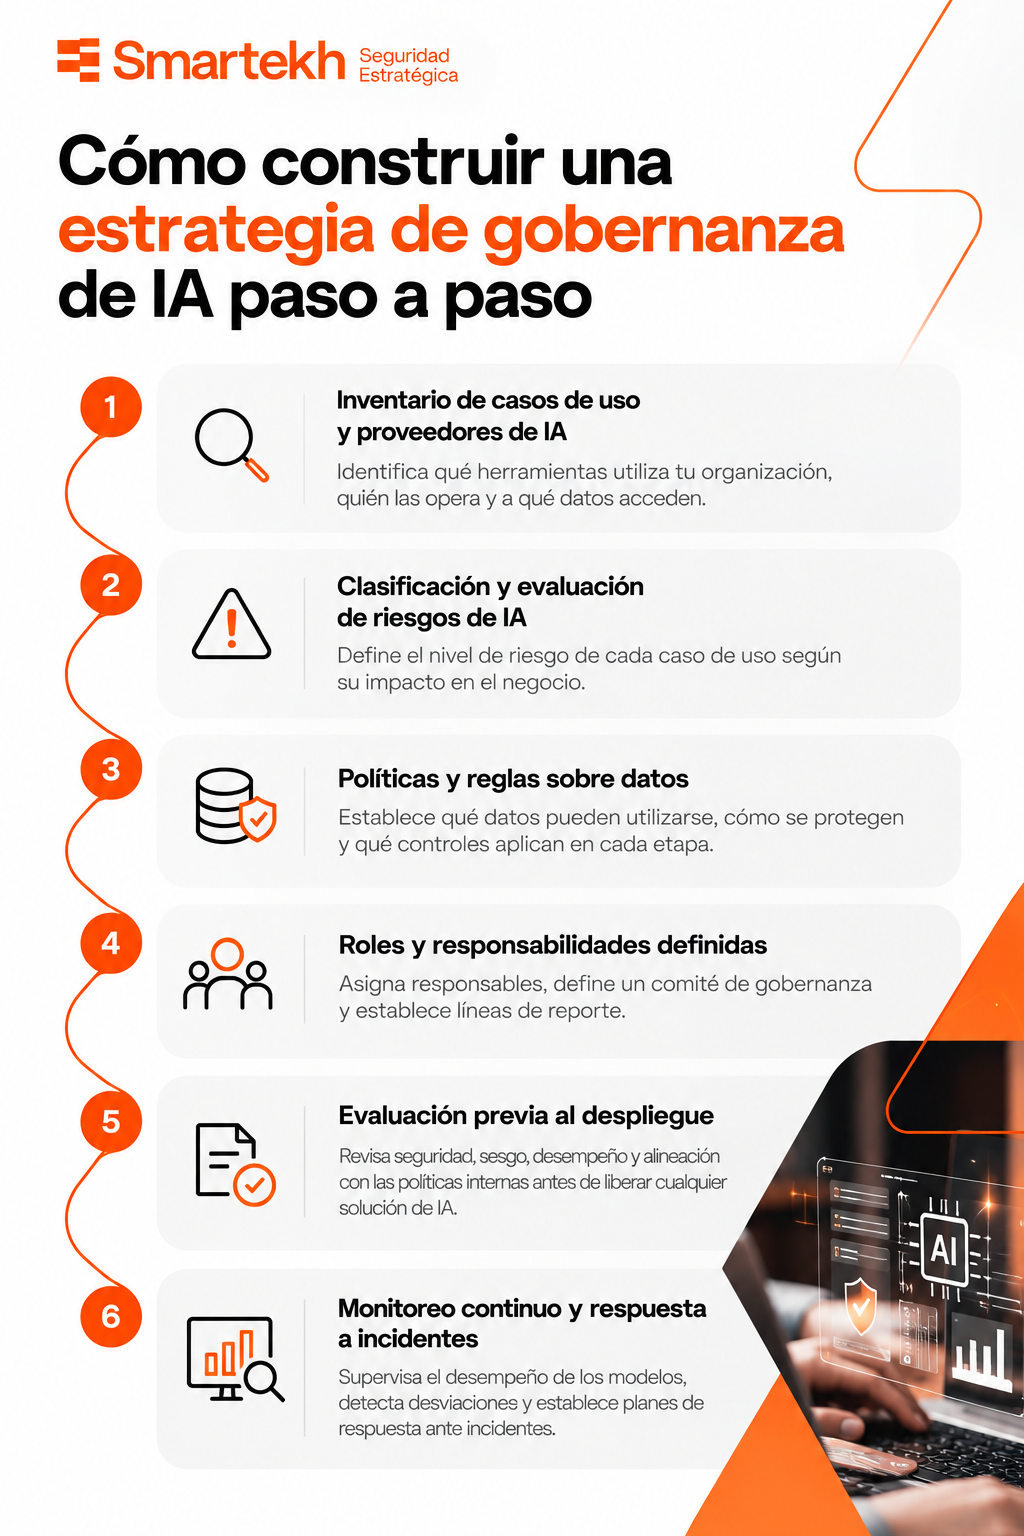
1) Inventario de casos de uso y proveedores de IA
El punto de partida es saber qué herramientas de IA utiliza tu organización, quién las opera y a qué datos acceden. Un inventario estructurado incluye modelos propios, soluciones de terceros, agentes autónomos y aplicaciones con funciones de IA embebidas.
Sin este mapeo, resulta imposible clasificar escenarios de riesgo o asignar responsables. La visibilidad es la base de cualquier estrategia de gobernanza. Muchas empresas descubren durante esta fase que el número de herramientas de IA activas supera con creces lo que sus equipos de TI y seguridad tenían identificado.
2) Clasificación y evaluación de riesgos de IA
No todos los casos de uso de IA representan el mismo nivel de riesgo. Un asistente que resume documentos internos opera en un nivel diferente al de un modelo que toma decisiones crediticias o gestiona accesos a infraestructura.
La clasificación de riesgos asigna una categoría a cada caso de uso según su impacto potencial: alto, medio o bajo. Marcos como el NIST AI Risk Management Framework proponen funciones específicas para mapear, medir y gestionar estos escenarios de forma estructurada.
3) Políticas y reglas sobre datos
Los modelos de IA dependen de datos para funcionar. Las políticas de gobernanza deben definir qué datos pueden alimentar cada modelo, cómo se protegen durante el entrenamiento y la inferencia, y qué controles de seguridad de IA empresarial aplican en cada etapa.
Esto incluye reglas sobre anonimización, retención, consentimiento y acceso. En sectores regulados como el financiero o el de salud, estas políticas deben alinearse además con la normativa sectorial vigente.
4) Roles y responsabilidades definidas
Un programa de gobernanza funciona cuando existe claridad sobre quién toma decisiones, quién supervisa y quién responde ante un incidente. Esto implica designar un comité de gobernanza de IA, definir responsables por caso de uso y establecer líneas de reporte hacia la dirección.
La función de gobierno no recae solo en los equipos de TI y seguridad. Involucra a las áreas de cumplimiento, legal, operaciones y dirección general. La gobernanza de IA es una decisión organizacional, no técnica.
5)Evaluación previa al despliegue
Antes de liberar cualquier solución de IA en producción, es necesario realizar una evaluación que considere seguridad, sesgo, desempeño y alineación con las políticas internas. Esta revisión funciona como un filtro de calidad que reduce la probabilidad de incidentes.
Las evaluaciones previas al despliegue incluyen pruebas de adversarios (red teaming), revisión de datos de entrenamiento y validación del comportamiento del modelo bajo escenarios controlados.
6) Monitoreo continuo y respuesta a incidentes
La gobernanza no termina con la implementación. Los modelos de IA evolucionan, los datos cambian y los escenarios de riesgo se transforman. Un programa maduro incluye monitoreo continuo del comportamiento de cada modelo, alertas ante desviaciones y un proceso de respuesta a incidentes adaptado a la IA.
Grupo Smartekh traduce esta complejidad en criterio accionable para la gestión de riesgos, conectando la visibilidad técnica con la toma de decisiones estratégicas en cada etapa del ciclo de vida de la IA.
Marcos de referencia para la gobernanza de IA en empresas
NIST AI Risk Management Framework (AI RMF)
El NIST AI RMF 1.0 es un marco voluntario publicado por el Instituto Nacional de Estándares y Tecnología de Estados Unidos. Estructura la gestión de riesgos de IA en cuatro funciones: Gobernar (Govern), Mapear (Map), Medir (Measure) y Gestionar (Manage).
La función Govern es transversal a toda la organización y establece la cultura, las políticas y la rendición de cuentas. Las funciones Map, Measure y Manage se aplican a nivel de cada sistema de IA individual. En 2026, NIST publicó además un perfil específico para IA confiable en infraestructura crítica.
ISO/IEC 42001: sistema de gestión de IA
ISO/IEC 42001 es la primera norma internacional certificable para sistemas de gestión de inteligencia artificial. Define requisitos para establecer, implementar, mantener y mejorar un sistema de gestión de IA dentro de una organización.
Mientras el NIST AI RMF aporta la táctica operativa, ISO/IEC 42001 ofrece el marco de gestión formal para escalar la IA con controles auditables. Ambos marcos se complementan y pueden implementarse de forma conjunta.
ISO 27001 y su relación con la gobernanza de IA
ISO 27001 sigue siendo la referencia internacional para la gestión de seguridad de la información. Cuando una organización integra IA en sus procesos, los controles de ISO 27001 deben extenderse para cubrir los datos de entrenamiento, los modelos y las interfaces de los sistemas de IA.
Para empresas que ya cuentan con certificación ISO 27001, ampliar su alcance hacia la gobernanza de IA resulta un paso natural. Grupo Smartekh ofrece consultoría especializada en alinear marcos de seguridad de la información con las demandas de la inteligencia artificial.
Cómo construir una estrategia de gobernanza de IA paso a paso
Paso 1: evaluar el estado actual de la IA en tu organización
Comienza con un diagnóstico que identifique todas las herramientas, modelos y aplicaciones de IA en uso. Incluye las soluciones autorizadas por TI y las que operan fuera del inventario oficial (shadow AI). Documenta qué datos consume cada herramienta, quién la utiliza y con qué propósito.
Este diagnóstico debe responder tres preguntas: ¿qué IA utiliza la organización? ¿A qué datos, identidades y sistemas accede? ¿Quién es responsable de cada caso de uso?
Paso 2: clasificar los casos de uso por nivel de riesgo
Con el inventario completo, asigna una categoría de riesgo a cada caso de uso. Utiliza criterios como el tipo de datos involucrados, el nivel de autonomía del modelo, el impacto en decisiones sobre personas y la exposición regulatoria.
Los casos de alto riesgo requieren controles más estrictos.
Evaluaciones de impacto, supervisión humana obligatoria y revisiones periódicas. Los casos de bajo riesgo pueden operar con controles estándar y monitoreo automatizado.
Paso 3: definir políticas, roles y estructura de gobierno
Redacta las políticas que regirán el uso de IA en la organización. Incluye reglas sobre datos, evaluación de proveedores, criterios de despliegue y protocolos de respuesta a incidentes. Define quién integra el comité de gobernanza y cómo se reporta a la dirección general.
La estructura de gobierno debe ser proporcional al tamaño y la madurez de la organización.
No todas las empresas necesitan el mismo nivel de formalidad, pero todas necesitan reglas claras y responsables definidos.
Paso 4: implementar controles técnicos y operativos
Traduce las políticas en controles concretos. Esto incluye gestión de identidades y accesos para sistemas de IA, cifrado de datos en tránsito y en reposo, registros de auditoría, pruebas de seguridad previas al despliegue y mecanismos de supervisión humana para modelos de alto riesgo.
Los controles técnicos deben integrarse con la infraestructura de seguridad existente.
La gestión de identidades cobra especial relevancia cuando los agentes de IA interactúan con sistemas corporativos de forma autónoma.
Paso 5: establecer monitoreo continuo y ciclos de mejora
Implementa un proceso de monitoreo que supervise el comportamiento de los modelos en producción. Define indicadores clave: precisión, sesgo, uso de recursos, incidentes de seguridad y cumplimiento de políticas. Revisa estos indicadores de forma periódica y ajusta los controles según los resultados.
La gobernanza de IA es un sistema vivo que evoluciona junto con el negocio.
Lo que funciona hoy puede requerir ajustes mañana, conforme cambian los modelos, los datos y el entorno regulatorio.
El panorama regulatorio de IA en México y Latinoamérica
México avanza hacia la creación de un marco normativo para la inteligencia artificial. En 2026, el Congreso mexicano recibió múltiples iniciativas de ley para regular el desarrollo y uso de sistemas de IA, incluyendo propuestas para crear una Agencia Nacional de Supervisión de la Inteligencia Artificial.
Según un informe de Deloitte sobre el nuevo mapa regulatorio de IA en Latinoamérica (2026), la región atraviesa una fase de transición desde marcos éticos no vinculantes hacia esquemas regulatorios formales. Brasil ya cuenta con legislación aprobada, Colombia avanza con proyectos de ley específicos y México consolida propuestas de regulación sectorial.
Para las organizaciones, esto significa que la gobernanza de IA dejó de ser una práctica recomendada y se encamina hacia una obligación regulatoria. Quienes construyan su programa de gobierno ahora tendrán ventaja cuando la normativa entre en vigor.
¿Cómo integrar la gobernanza de IA con tu estrategia de ciberseguridad?
La gobernanza de IA no opera de forma aislada. Se integra con la estrategia de ciberseguridad empresarial para cubrir los escenarios de riesgo que introduce la inteligencia artificial. Esta integración requiere extender los controles de seguridad existentes hacia los modelos, datos y agentes de IA.
Un enfoque Zero Trust aplica directamente a los entornos de IA empresarial. Cada identidad, cada acceso y cada acción sobre datos sensibles debe verificarse antes de autorizarse, incluyendo las acciones de los modelos y agentes autónomos.
La convergencia entre gobernanza de IA y ciberseguridad fortalece ambas disciplinas. Los controles de seguridad Zero Trust, la gestión de vulnerabilidades y el monitoreo continuo del SOC aportan visibilidad y capacidad de respuesta que benefician directamente al programa de gobierno de IA.
¿Qué criterios usar para evaluar aliados en gobernanza de IA?
Construir un programa de gobernanza de IA requiere experiencia en gestión de riesgos, marcos normativos, seguridad de la información y comprensión del contexto organizacional. Evaluar aliados estratégicos para este proceso es una decisión que impacta la velocidad y la solidez de la implementación.
Estos son los criterios a considerar al evaluar un aliado en gobernanza de IA:
- Enfoque metodológico: ¿utiliza marcos reconocidos como NIST AI RMF, ISO/IEC 42001 o ISO 27001? Un aliado con metodología probada aporta estructura desde el primer día.
- Experiencia sectorial: ¿ha trabajado con organizaciones de tu sector e industria? La experiencia en finanzas, manufactura o salud marca diferencia en la clasificación de riesgos y el cumplimiento regulatorio.
- Capacidad de acompañamiento continuo: la gobernanza de IA no es un proyecto con fecha de cierre. Necesitas un aliado que acompañe el proceso a lo largo del tiempo, ajustando controles conforme evoluciona el uso de IA.
- Integración con seguridad existente: ¿puede conectar la gobernanza de IA con tu estrategia de ciberseguridad, tu SOC y tus controles de identidad? La integración evita duplicidades y fortalece la postura de seguridad.
- Visión estratégica: más allá de los controles técnicos, tu aliado debe traducir la complejidad en criterio claro para la toma de decisiones. Eso marca la diferencia entre cumplir una norma y construir capacidad real.
Grupo Smartekh reúne más de 25 años de experiencia acompañando a organizaciones en México y Latinoamérica en sus decisiones de ciberseguridad e IA. Su enfoque conecta personas, procesos y capacidades tecnológicas para diseñar estrategias que acompañan el crecimiento y responden al contexto real de cada empresa.
Errores frecuentes al implementar gobernanza de IA
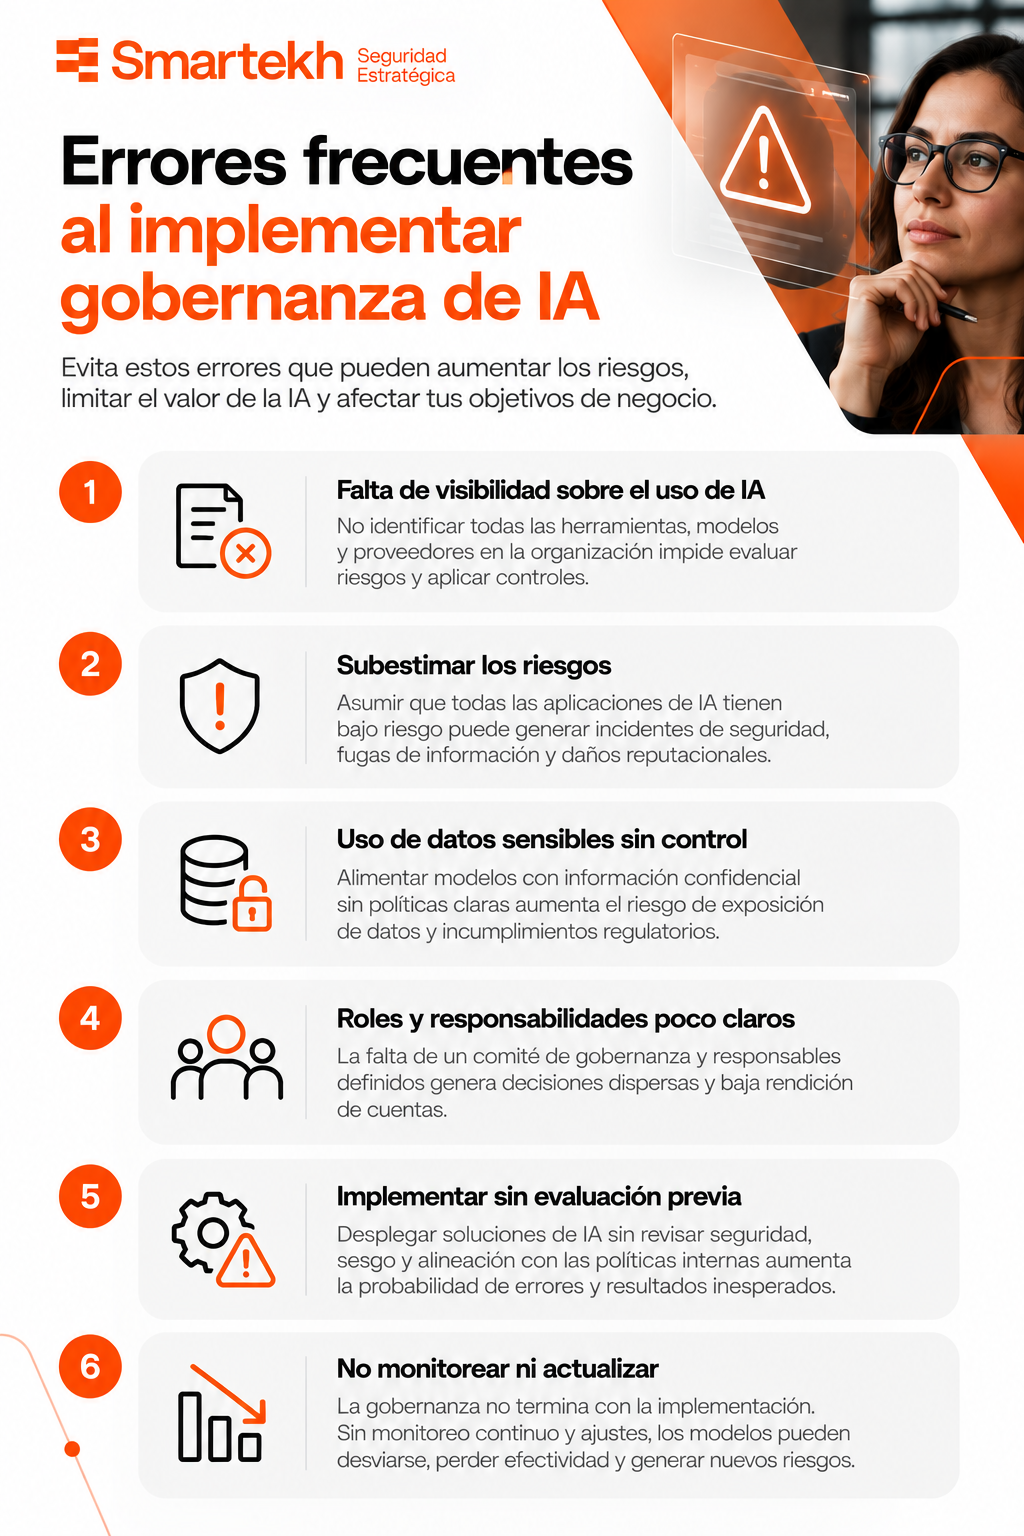
Tratar la gobernanza como un proyecto de una sola vez
Uno de los errores más comunes es diseñar un programa de gobierno y considerarlo terminado. La IA evoluciona con rapidez: nuevos modelos, nuevos proveedores y nuevos escenarios de riesgo aparecen de forma continua. La gobernanza requiere ciclos de revisión, actualización y mejora permanentes.
Delegar la responsabilidad solo a los equipos de TI
La gobernanza de IA involucra decisiones de negocio, cumplimiento, ética y operaciones. Si la responsabilidad recae exclusivamente en los equipos de TI y seguridad, las políticas carecerán de la perspectiva organizacional necesaria para ser efectivas.
Ignorar la shadow AI dentro de la organización
Muchas organizaciones desconocen la cantidad de herramientas de IA que sus equipos utilizan fuera del inventario autorizado. Ignorar esta realidad deja puntos ciegos que aumentan la exposición a escenarios de riesgo no gestionados.
No alinear la gobernanza con la estrategia de seguridad
Un programa de gobernanza de IA que opera desconectado de la estrategia de ciberseguridad genera duplicidades, brechas y decisiones contradictorias. La integración entre ambas disciplinas es un requisito, no una opción.
En conclusión: cómo avanzar con dirección en la gobernanza de IA
La gobernanza de IA es la estructura que permite a las organizaciones escalar la inteligencia artificial con visibilidad, control y confianza. No se trata de frenar la innovación. Se trata de construir la capacidad para dirigirla.
El camino comienza con un diagnóstico honesto, sigue con la adopción de marcos reconocidos y se sostiene con monitoreo continuo y aliados que aporten criterio estratégico. Grupo Smartekh acompaña a las organizaciones en cada paso de ese proceso, traduciendo la complejidad técnica en decisiones claras para quienes lideran la transformación.
Avanzar con claridad es avanzar con seguridad estratégica.
Preguntas frecuentes sobre gobernanza de IA en empresas
¿Qué diferencia hay entre gobernanza de IA y seguridad de IA?
La gobernanza de IA abarca políticas, roles, reglas de uso y rendición de cuentas a nivel organizacional. La seguridad de IA se enfoca en los controles técnicos que reducen escenarios de riesgo en modelos, datos e infraestructura. Ambas se complementan: la gobernanza define el marco, la seguridad lo ejecuta.
¿Es obligatoria la gobernanza de IA en México?
En 2026, México aún no cuenta con una ley general de IA vigente, aunque existen múltiples iniciativas legislativas en proceso. Implementar un programa de gobernanza ahora prepara a tu organización para cumplir la regulación cuando entre en vigor, además de reducir riesgos operativos desde el primer día.
¿Qué marcos de referencia recomienda Grupo Smartekh para gobernanza de IA?
Grupo Smartekh trabaja con marcos como NIST AI RMF, ISO/IEC 42001 e ISO 27001, adaptando cada uno al contexto, la madurez y los objetivos de la organización. Este enfoque permite construir programas de gobierno robustos, auditables y alineados con estándares internacionales.
¿Cuánto tiempo toma implementar un programa de gobernanza de IA?
El tiempo varía según el tamaño de la organización, la cantidad de casos de uso de IA y la madurez de los controles de seguridad existentes. Un diagnóstico inicial y la definición de políticas pueden completarse en semanas. La implementación completa, incluyendo controles técnicos y monitoreo, se desarrolla en meses con acompañamiento continuo.
¿Cómo se relaciona la gobernanza de IA con el modelo Zero Trust?
El modelo Zero Trust verifica cada identidad y cada acción antes de autorizar acceso a recursos corporativos. Aplicado a la IA, esto significa que cada modelo, cada agente y cada flujo de datos opera bajo controles de acceso estrictos. Grupo Smartekh integra estrategias Zero Trust con la gobernanza de IA para fortalecer la postura de seguridad de forma integral.
¿Qué papel juega el SOC en la gobernanza de IA empresarial?
El SOC (Centro de Operaciones de Seguridad) aporta monitoreo continuo, detección de anomalías y capacidad de respuesta a incidentes. Cuando se integra con el programa de gobernanza de IA, el SOC puede identificar comportamientos anómalos en modelos, accesos no autorizados a datos de entrenamiento y desviaciones en los flujos de inferencia.


Comentarios