
Un mensaje de tu director, una solicitud urgente y un archivo confidencial. Todo parece parte de una jornada laboral normal. Hasta que descubres que nunca fue tu director quien escribió.
La ingeniería social está evolucionando. Los ciberdelincuentes ya no dependen exclusivamente de correos electrónicos fraudulentos. Ahora también utilizan las plataformas de colaboración empresarial para acercarse a sus víctimas, generar confianza y conseguir información sensible.
Microsoft Teams, una herramienta que facilita la comunicación entre colaboradores, proveedores y socios de negocio, también puede convertirse en un canal para intentos de phishing, suplantación de identidad y fraude.
La pregunta ya no es solamente si tus colaboradores saben identificar un correo de phishing. Es si están preparados para reconocer un engaño dentro de las herramientas que utilizan todos los días.
¿Cómo funciona la suplantación de identidad en Microsoft Teams?
La suplantación de identidad ocurre cuando un atacante se presenta como una persona o entidad confiable para obtener información, provocar una acción indebida o conseguir acceso a recursos corporativos.
En Microsoft Teams, un ciberdelincuente puede intentar hacerse pasar por un directivo, gerente, integrante del área de TI o proveedor conocido.
Imaginemos una situación cotidiana.
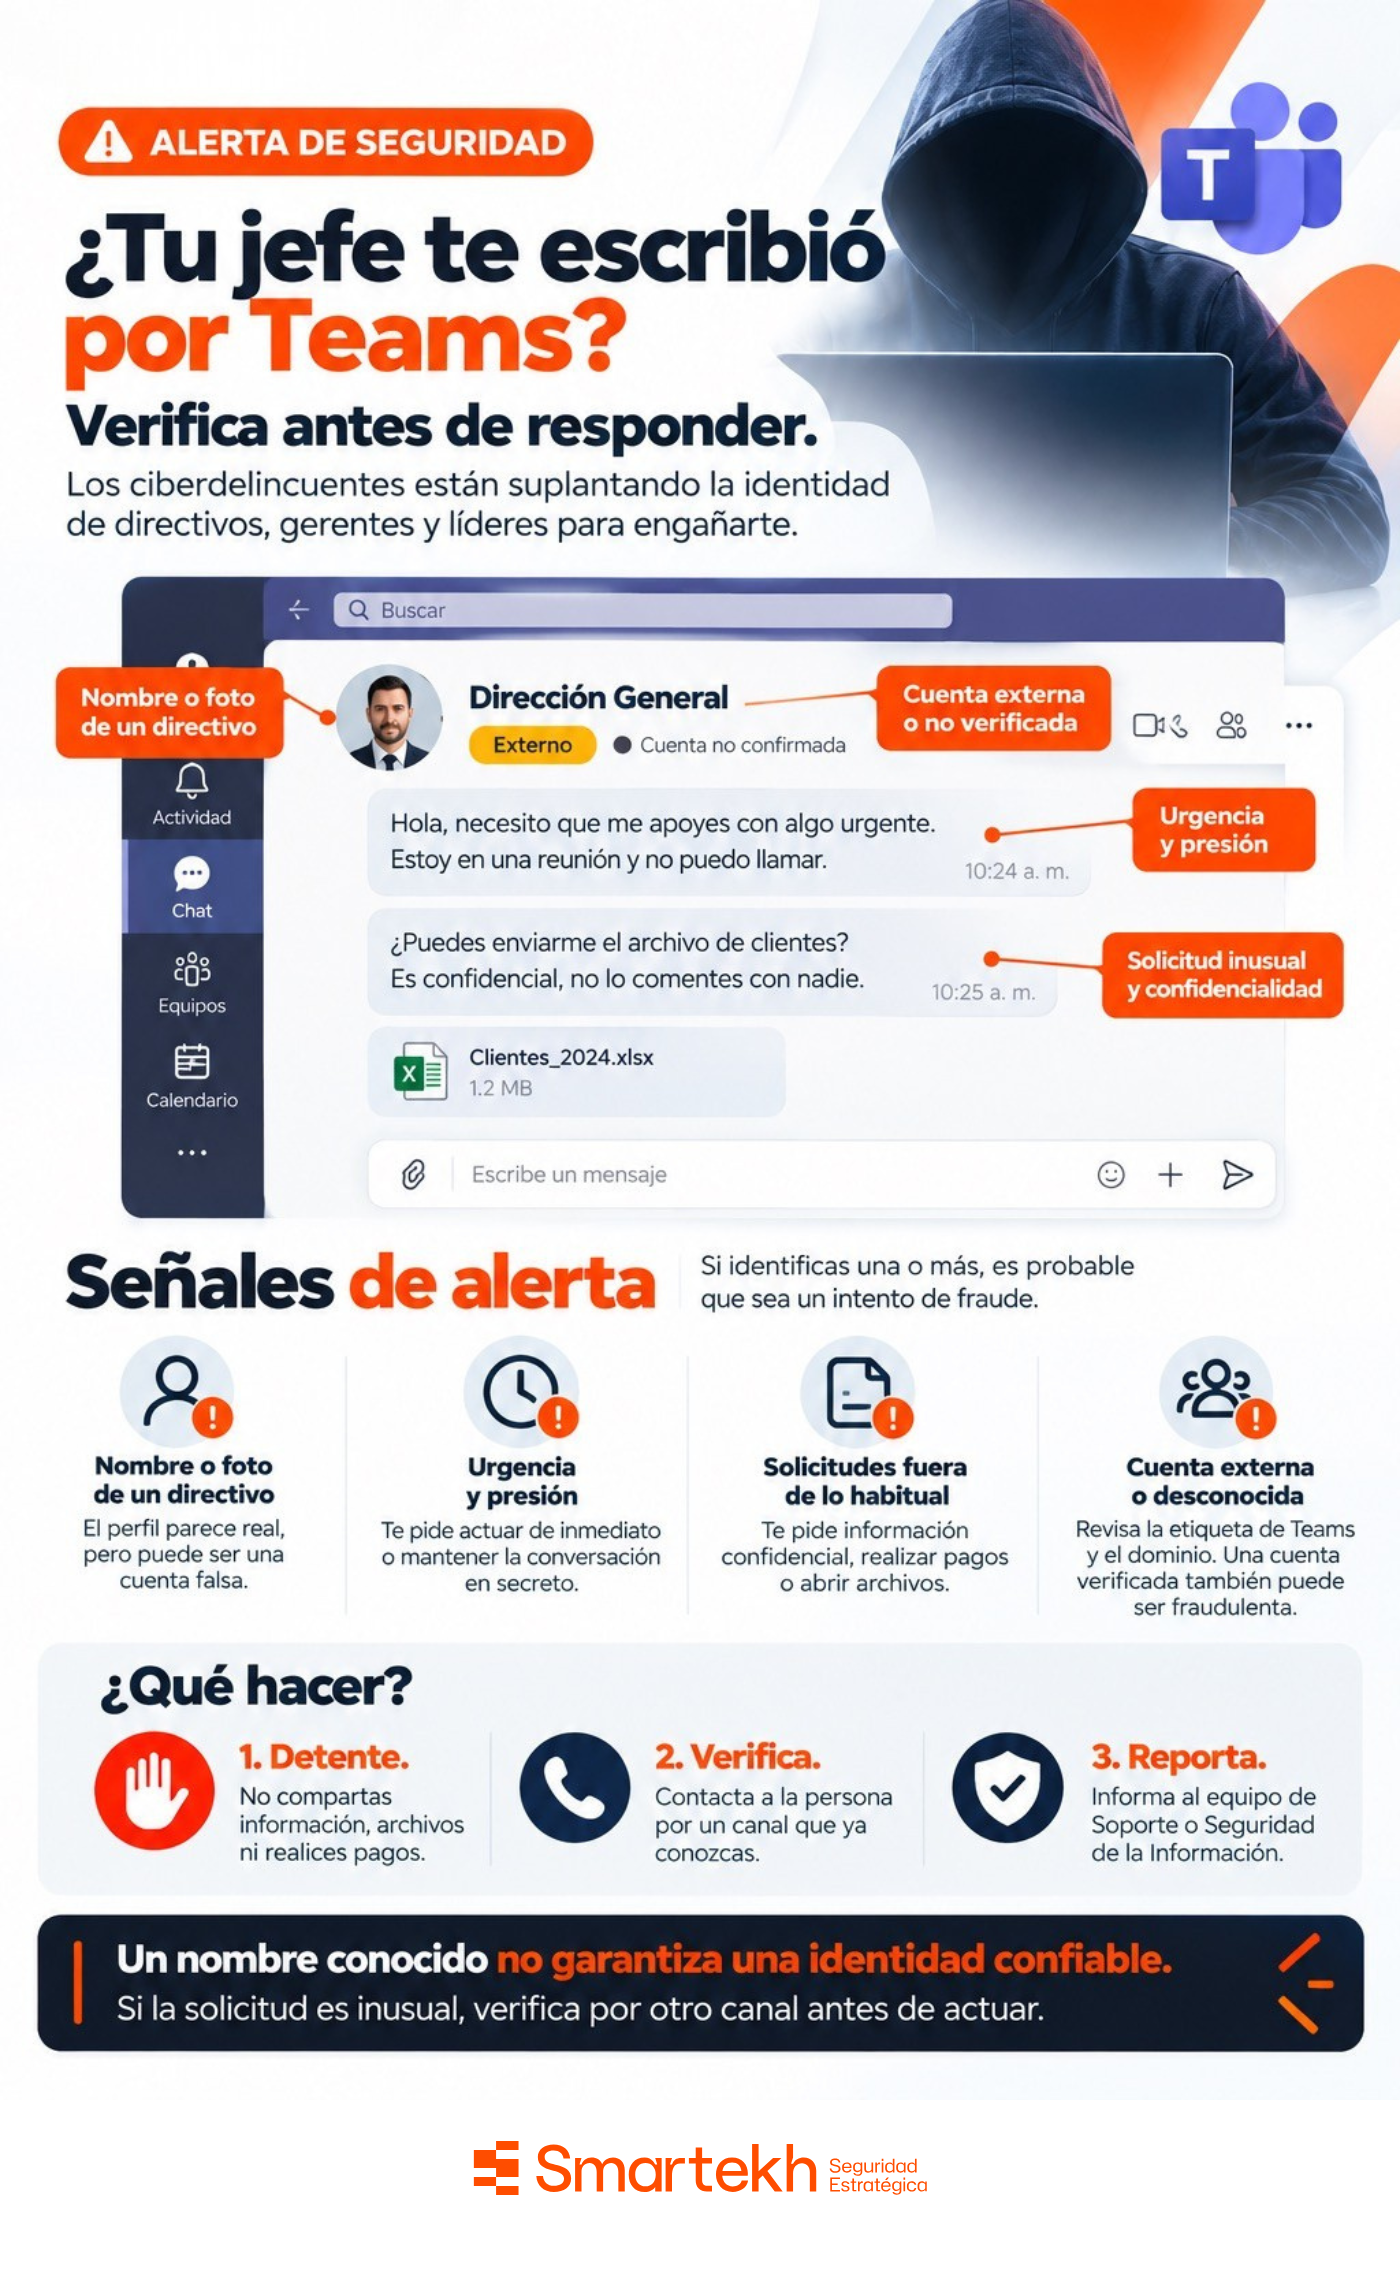
Son las 10:24 de la mañana. Un colaborador recibe un mensaje de alguien identificado como Dirección General:
Hola, necesito que me apoyes con algo urgente. Estoy en una reunión y no puedo llamar. ¿Puedes enviarme el archivo de clientes? Es confidencial, no lo comentes con nadie.
El nombre parece familiar. La fotografía coincide con la de un directivo y la solicitud transmite autoridad. Pero hay algo que no encaja: la cuenta es externa y el remitente está solicitando información que normalmente no se compartiría por ese medio.
El atacante está utilizando tres elementos para influir en la decisión del colaborador: autoridad, urgencia y confidencialidad.
No necesita vulnerar inicialmente una contraseña si consigue que alguien entregue voluntariamente la información.
1. ¿Cómo identificar usuarios externos en Microsoft Teams?
Microsoft Teams dispone de indicadores visuales de confianza que permiten reconocer si una persona pertenece a otra organización, participa como invitada o no tiene una identidad verificable.
Entre las categorías que pueden aparecer, según la configuración y el contexto, se encuentran:
|
Indicador |
¿Qué significa? |
|---|---|
|
Conocido |
Usuario externo perteneciente a una organización reconocida. |
|
Invitado |
Usuario externo con acceso limitado a recursos de la organización. |
|
Desconocido |
Contacto externo cuya organización no está reconocida como confiable. |
|
Correo válido |
Se ha verificado el control del correo, pero no necesariamente la identidad que afirma tener. |
|
Anónimo |
Participante cuya identidad no puede verificarse. |
Estos indicadores proporcionan contexto, pero no constituyen una garantía absoluta de legitimidad.
Por ejemplo, verificar un correo electrónico no demuestra que su propietario sea el directivo que afirma representar.
Primera recomendación: antes de aceptar una conversación inesperada, revisa la identidad, el dominio y la razón por la que esa persona necesita contactarte.
Es muy importante que aprendan a identificar usuarios externos:
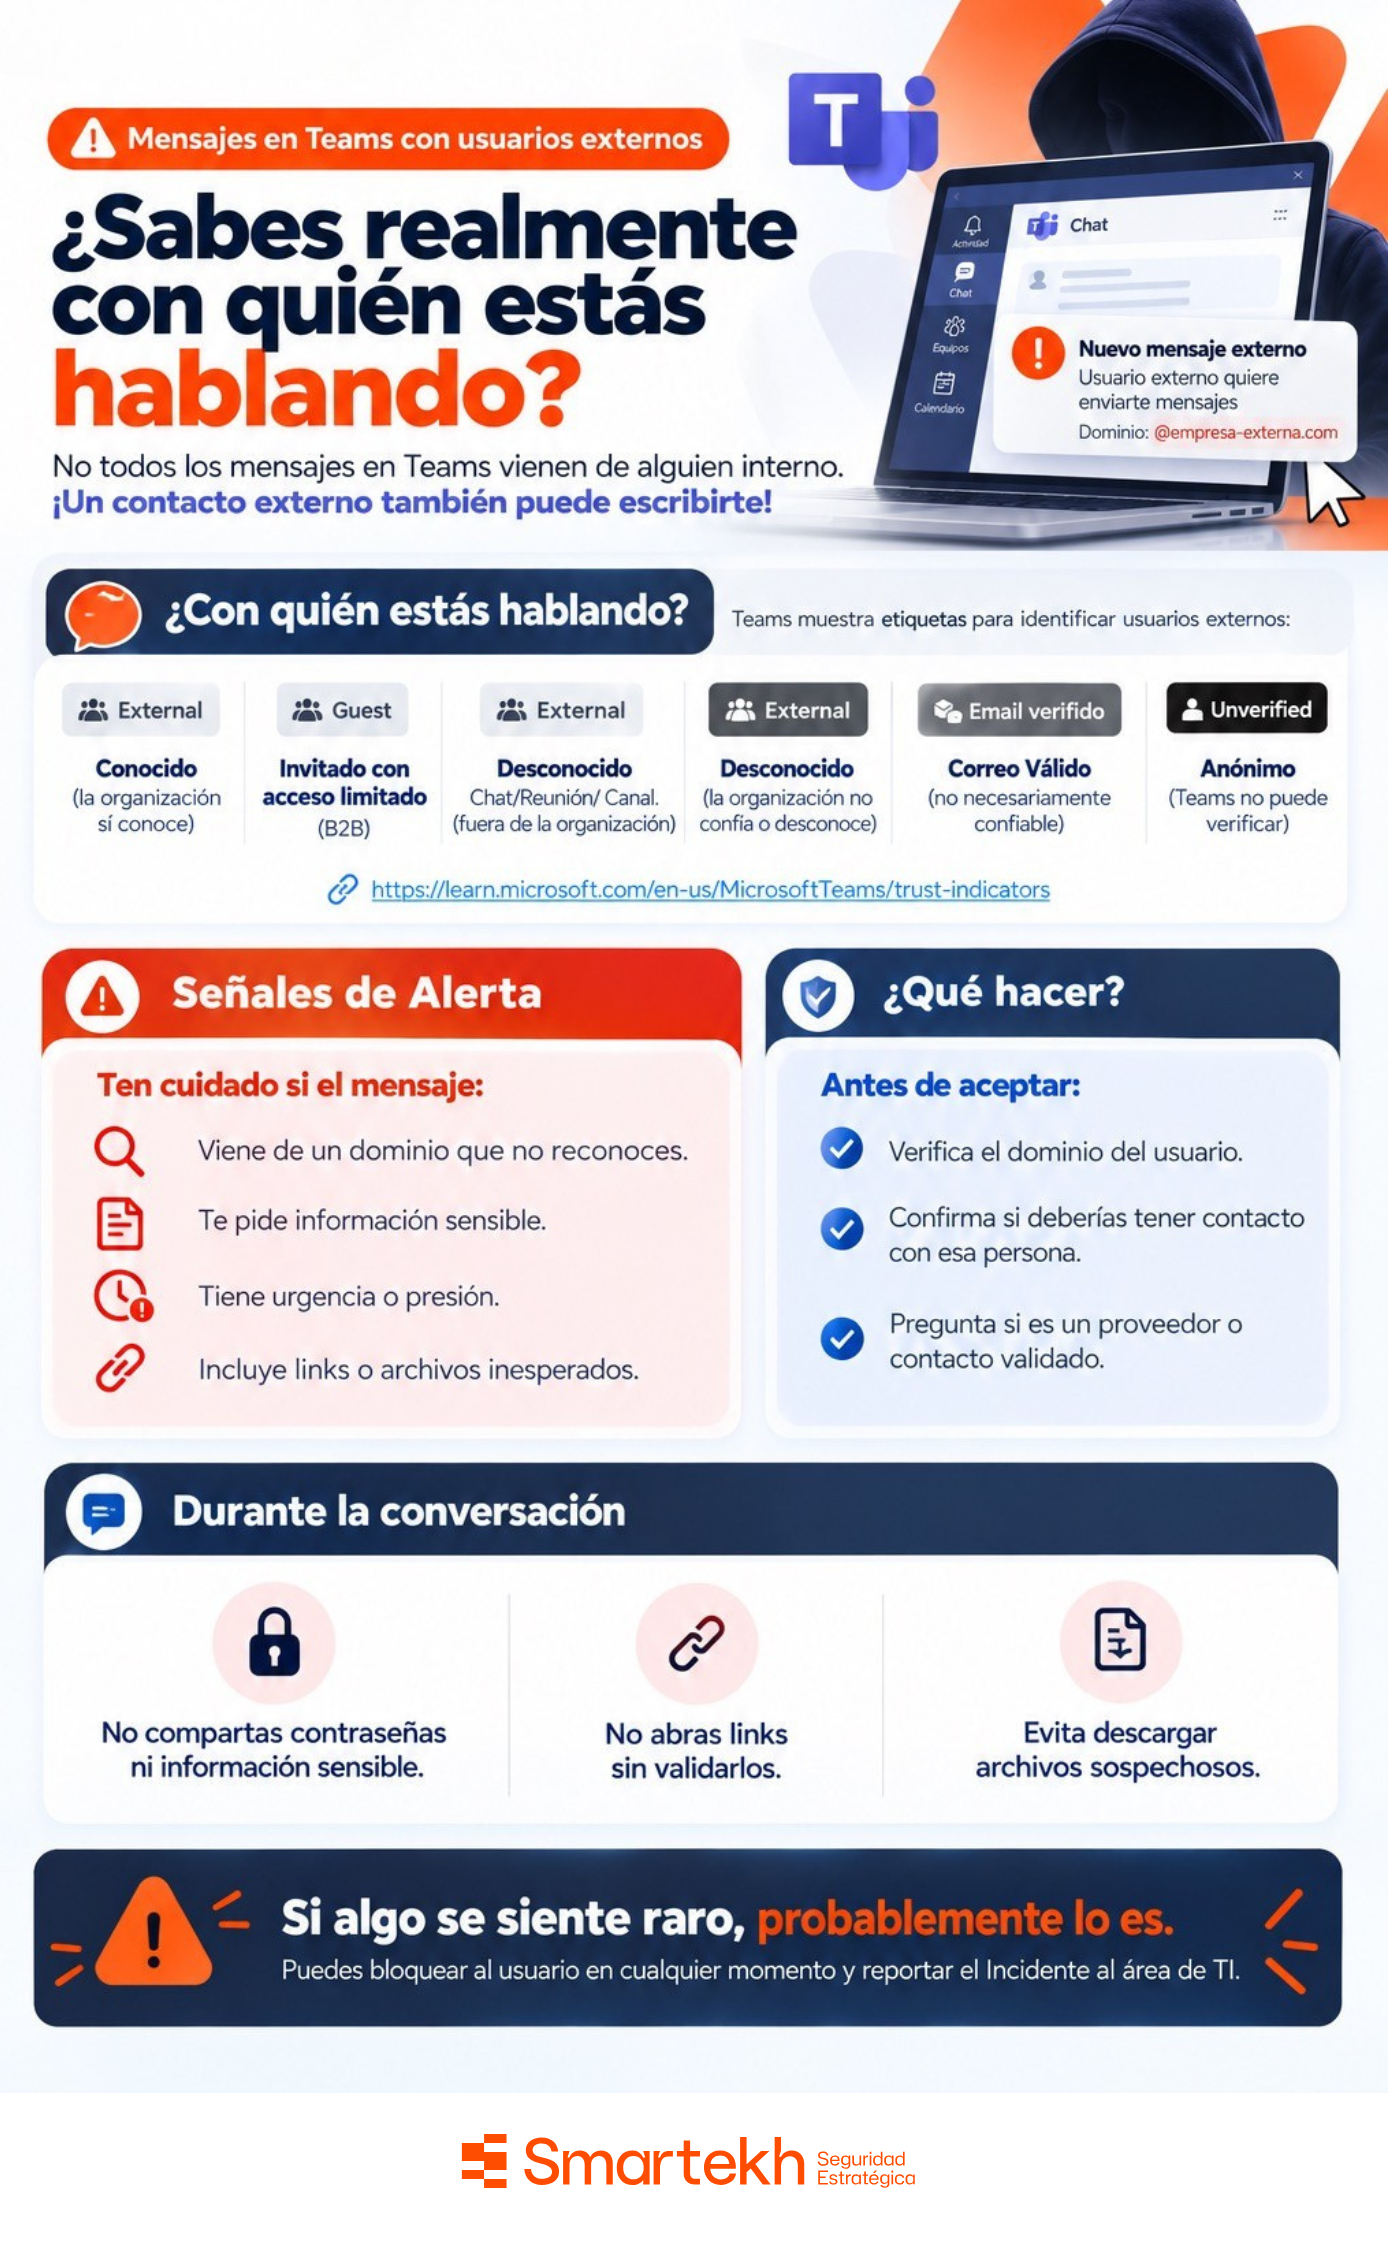
2. ¿Cuáles son las señales de alerta de un fraude por Teams?
Aunque los mensajes fraudulentos pueden parecer auténticos, existen comportamientos que deben despertar sospechas.
-
Un nombre o fotografía conocidos
-
Los atacantes pueden copiar información pública de perfiles profesionales para construir una identidad aparentemente legítima.
-
Urgencia o presión
-
Expresiones como «lo necesito ahora», «no puedo hablar» o «es una instrucción de Dirección» buscan reducir el tiempo disponible para verificar.
-
Solicitudes fuera de lo habitual
-
Pedir bases de datos, contraseñas, códigos MFA, transferencias o documentos confidenciales debe activar un proceso de validación.
-
Cuentas externas o desconocidas
-
Un dominio que no corresponde con el remitente esperado es una señal importante, especialmente cuando se combina con solicitudes sensibles.
-
Enlaces, archivos o accesos remotos inesperados
-
Una conversación puede comenzar de manera inocente y evolucionar hacia una petición de abrir un enlace o conceder acceso a un dispositivo.
Estas señales son especialmente relevantes porque los atacantes pueden utilizar herramientas legítimas para realizar acciones maliciosas.
Importante: una cuenta interna comprometida también puede utilizarse para suplantar a un colaborador. Por eso, la ausencia de una etiqueta de usuario externo no garantiza que una solicitud sea legítima.
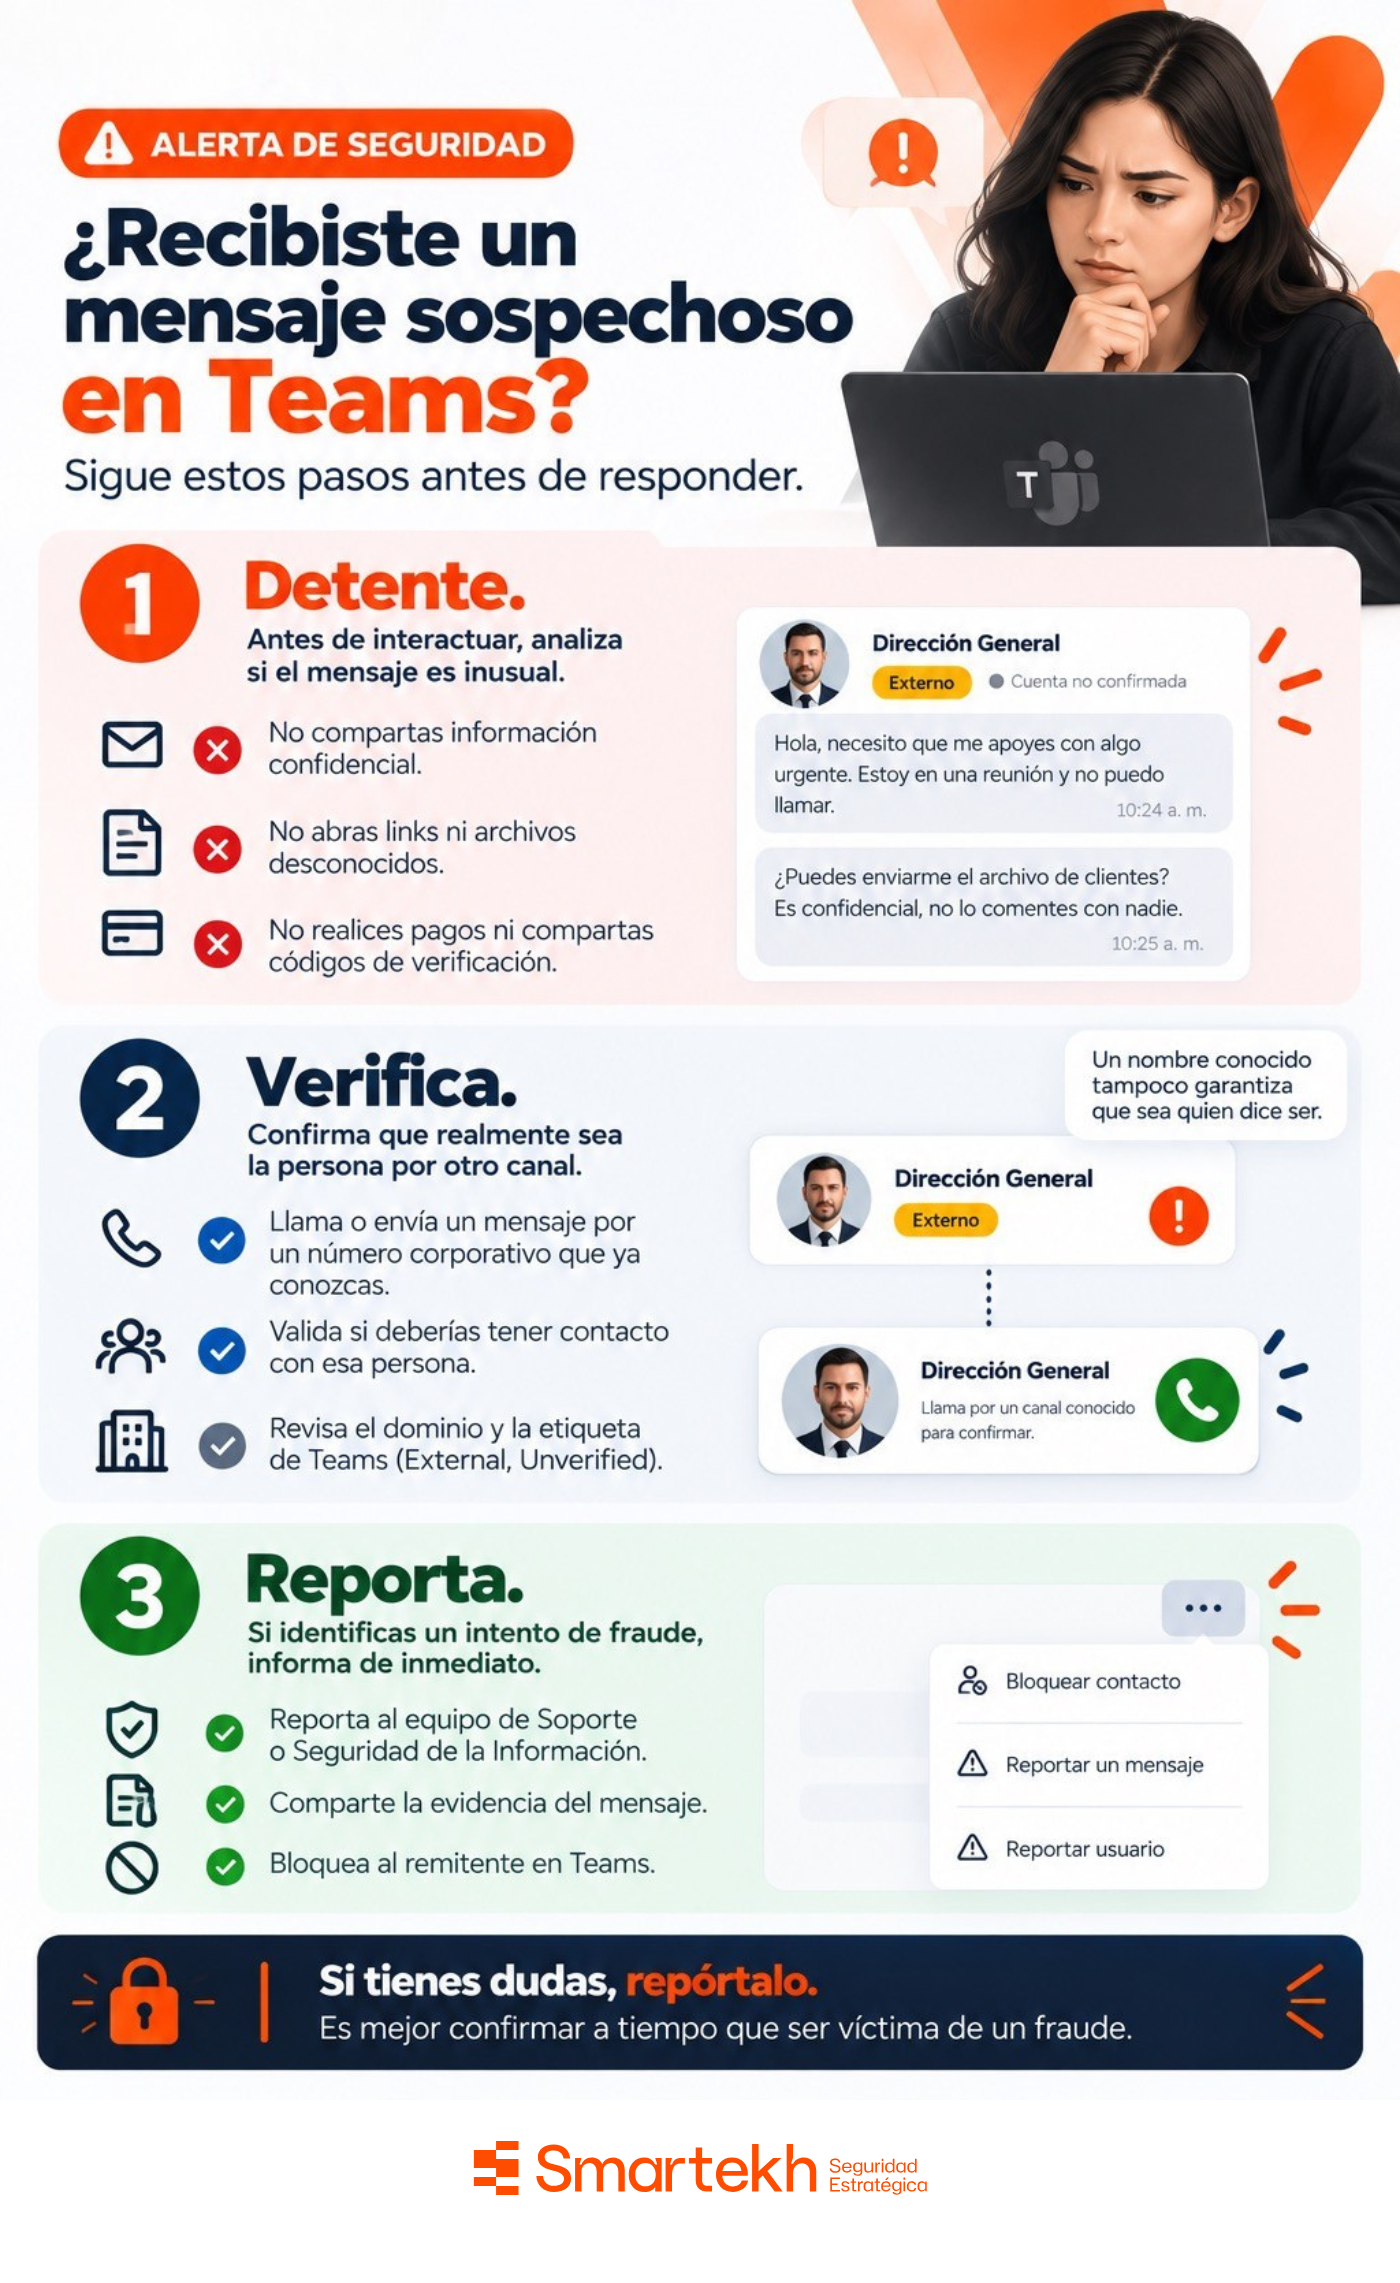
3. ¿Qué hacer si recibes un mensaje sospechoso en Microsoft Teams?
La respuesta no requiere conocimientos técnicos avanzados. Requiere un procedimiento claro, conocido y fácil de ejecutar.
-
Detente. Antes de responder, analiza si la solicitud corresponde con las actividades habituales de tu organización.
No compartas contraseñas, códigos de verificación, documentos confidenciales ni información financiera. Evita abrir enlaces o archivos inesperados.
-
Verifica. Contacta a la persona mediante un canal corporativo previamente conocido.
Si el mensaje supuestamente proviene de tu director, utiliza su número habitual o un contacto interno validado. No dependas exclusivamente de la información proporcionada por la cuenta sospechosa. -
Reporta. Informa al área de Soporte o Seguridad de la Información siguiendo el procedimiento de tu organización.
Conserva la evidencia disponible y evita continuar la interacción. Si corresponde, utiliza las funciones de bloqueo y reporte de Teams.
¿Por qué la capacitación tradicional en phishing ya no es suficiente?
Durante años, muchas campañas de concientización se concentraron en enseñar a los colaboradores a reconocer correos electrónicos fraudulentos.
Esa formación sigue siendo necesaria, pero las interacciones empresariales se han extendido hacia Teams, aplicaciones de mensajería, videollamadas, plataformas de almacenamiento e incluso herramientas de inteligencia artificial.
Esto significa que una estrategia de Cybersecurity Awareness no debería limitarse a enviar recomendaciones generales o realizar una capacitación anual.
Debe preparar a las personas para reconocer situaciones que realmente pueden ocurrir dentro de su organización.
Por ejemplo, un colaborador de Finanzas necesita reconocer solicitudes fraudulentas de transferencias. Un integrante de Recursos Humanos debe identificar peticiones inusuales de información personal. Y un colaborador de TI necesita distinguir una solicitud legítima de soporte de un intento de obtener acceso privilegiado.
La concientización efectiva no consiste únicamente en transmitir información. Consiste en desarrollar comportamientos que reduzcan el riesgo.
¿Cómo construir una estrategia de Cybersecurity Awareness empresarial?
Una estrategia efectiva debe conectar las amenazas, los procesos internos y las decisiones cotidianas de los colaboradores.
Desde Smartekh recomendamos estructurarla en cinco etapas.
-
1. Identificar los riesgos humanos
-
Analizar los principales escenarios de ingeniería social, los canales utilizados y los perfiles más expuestos.
-
2. Segmentar la concientización
-
Adaptar los contenidos a los riesgos y responsabilidades de cada área, desde usuarios generales hasta directivos.
-
3. Entrenar mediante escenarios reales
-
Incorporar simulaciones de phishing, ejercicios de ingeniería social, charlas interactivas y situaciones que exijan tomar decisiones.
-
4. Medir comportamientos
-
Evaluar indicadores como la tasa de reporte, la participación, el desempeño en simulaciones y la evolución de conductas de riesgo.
-
5. Mejorar continuamente
-
Ajustar las campañas de acuerdo con nuevos incidentes, cambios tecnológicos, políticas internas y hallazgos de seguridad.
Este enfoque permite que la concientización deje de ser una actividad aislada y se convierta en una capacidad continua de prevención.
Más allá del Awareness: ¿cómo proteger integralmente al usuario?
La capacitación es una pieza fundamental, pero no debe convertirse en la única barrera de defensa.
Una organización puede contar con colaboradores preparados y aun así enfrentar cuentas comprometidas, intentos de robo de credenciales o ataques que superan los controles individuales.
Por eso, la protección del usuario requiere una estrategia que combine personas, procesos y tecnología.
|
Capacidad |
¿Qué riesgo ayuda a reducir? |
|---|---|
|
Cybersecurity Awareness |
Decisiones inseguras ante phishing, suplantación e ingeniería social. |
|
IAM y MFA resistente al phishing |
Acceso no autorizado y abuso de credenciales. |
|
PAM |
Uso indebido de cuentas y accesos privilegiados. |
|
Email Security |
Amenazas que llegan por correo, archivos o enlaces maliciosos. |
|
Endpoint Security / XDR |
Ejecución de software malicioso y actividad sospechosa en dispositivos. |
|
MDR y respuesta a incidentes |
Permanencia de amenazas y escalamiento de incidentes no atendidos. |
Estas capacidades son complementarias, pero su alcance depende de la arquitectura y las tecnologías implementadas.
Por ejemplo, una solución de seguridad de correo no protege automáticamente todas las conversaciones de Teams.
La estrategia debe incluir también la configuración segura de Microsoft 365, el gobierno del acceso externo, la protección de identidades y las capacidades de detección apropiadas para las plataformas colaborativas.
¿Cómo ayuda Smartekh a fortalecer la protección de los colaboradores?
En Smartekh entendemos que proteger a las personas no significa trasladarles toda la responsabilidad de la ciberseguridad.
Significa proporcionarles el conocimiento, los procesos y las herramientas necesarios para tomar mejores decisiones, respaldados por controles técnicos capaces de prevenir, detectar y responder ante amenazas.
Nuestro enfoque conecta dos dimensiones:
-
Cultura de seguridad. Mediante programas de Cybersecurity Awareness adaptados a las políticas, procesos y riesgos de cada organización, con apoyo de plataformas especializadas como KnowBe4.
-
Protección tecnológica. A través de estrategias de seguridad de identidades, protección del endpoint, controles de acceso, detección administrada y respuesta ante incidentes.
La integración de estas capacidades permite construir una estrategia de seguridad alineada con las necesidades del negocio y los riesgos que enfrentan sus colaboradores.
Porque la meta no es únicamente que las personas sepan qué es el phishing. Es que sepan reconocerlo, detenerlo y reportarlo antes de que afecte a la organización.
FAQ:Preguntas frecuentes sobre la suplantación de identidad en Teams
¿Es seguro aceptar mensajes de usuarios externos en Microsoft Teams?
No todos los mensajes externos son maliciosos. Teams permite colaborar legítimamente con proveedores, clientes y otras organizaciones. Sin embargo, es recomendable verificar la identidad del remitente y el motivo del contacto antes de aceptar solicitudes inesperadas.
¿Una cuenta verificada en Teams puede ser fraudulenta?
Sí. La verificación de un correo electrónico acredita el control de esa dirección, pero no garantiza que el remitente represente legítimamente a la persona o empresa que menciona.
¿Qué hago si alguien se hace pasar por mi director en Teams?
Evita compartir información o realizar acciones solicitadas. Verifica la identidad por un canal conocido y reporta la conversación al equipo de seguridad de tu organización.
¿Cómo prevenir el phishing en Microsoft Teams?
La prevención requiere combinar capacitación, configuración segura de accesos externos, protección de identidades, controles de seguridad y procedimientos de reporte de incidentes.
¿Qué debe incluir un programa de Cybersecurity Awareness empresarial?
Debe incluir evaluación de riesgos, contenidos personalizados, simulaciones, capacitación continua, mecanismos de reporte y métricas que permitan evaluar cambios en el comportamiento de los colaboradores.
¿Cuál es la diferencia entre capacitación en phishing y Cybersecurity Awareness?
La capacitación en phishing se concentra en reconocer y responder ante intentos de engaño.
Cybersecurity Awareness tiene un alcance más amplio: promueve comportamientos seguros relacionados con información, identidades, dispositivos, colaboración digital y políticas organizacionales.
El siguiente incidente podría comenzar con un mensaje cotidiano
Un ataque de ingeniería social no siempre inicia con un archivo infectado o una vulnerabilidad tecnológica. A veces comienza con una conversación aparentemente normal.
Una solicitud urgente. Un nombre conocido. Una instrucción que parece provenir de alguien con autoridad.
La diferencia entre un intento de fraude y un incidente de seguridad puede depender de una decisión: verificar antes de actuar.
Las organizaciones que integran Cybersecurity Awareness con controles de identidad, protección de dispositivos y capacidades de respuesta están mejor preparadas para reducir su exposición ante estas amenazas.
En Smartekh ayudamos a transformar la concientización en una estrategia de protección alineada con los riesgos reales de tu negocio.


Comentarios